IBM assegna un’identità a ogni agente AI e affida le credenziali a Vault di HashiCorp
Indice dell'articolo
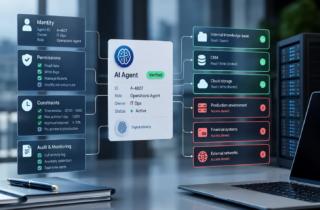
IBM ha presentato a TechXchange IBM Agent Identity, un registro che assegna a ogni agente AI un’identità verificabile, con un responsabile e permessi delegati dall’utente. Il servizio si affianca a Okta o Microsoft Entra e si lega a HashiCorp Vault 2.2, che emette credenziali a breve durata.
Tyler Lynch, Outbound CTO di IBM Automation, parte dal limite dei modelli attuali. Le identità umane seguono il ciclo joiner, mover, leaver (ingresso, cambio di ruolo, uscita), poco adatto ad agenti che hanno una durata molto variabile: “Gli agenti nascono ogni trenta secondi. Possono durare un minuto, dieci minuti o trenta giorni”.
Reparti come il marketing creano agenti propri senza avere competenze di sicurezza e spesso questi operano impersonando l’utente, con le sue credenziali. Diventa impossibile stabilire se un’azione sia stata compiuta dall’utente o dal suo agente, e mancano audit e possibilità revoca in tempo reale. Il problema più grande è la visibilità su questi processi: “Non si può governare ciò che non si vede”, avvisa Lynch.
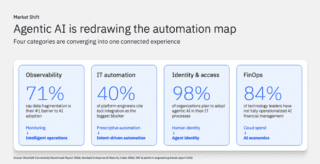
La scala del problema è nelle previsioni di Gartner: entro il 2028 un’azienda Fortune 500 media avrà oltre 150.000 agenti, da meno di 15 nel 2025. Secondo la società di analisi, solo il 13% delle organizzazioni ritiene di avere una governance degli agenti adeguata.
Registro, delega e credenziali a breve durata
IBM Agent Identity è quindi un registro in cui ogni agente ha un proprietario, uno stato del ciclo di vita e l’autorità concessa. Al posto dell’impersonificazione del suo utente, usa token OAuth di tipo on behalf of: l’utente delega all’agente permessi circoscritti per un tempo definito. L’autorizzazione, spiega Lynch, va valutata a ogni richiesta in uscita, anche se l’agente lavora per settimane.
Il servizio non sostituisce l’identity provider, il sistema che autentica gli utenti. IBM dichiara di aver fatto test con Okta, Entra, Ping, ForgeRock e Keycloak, oltre a IBM Verify. “Non è pensato per sostituire il vostro identity provider, ma per affiancarsi a esso”.
HashiCorp Vault 2.2, il prodotto per la gestione di segreti e credenziali, emette credenziali a breve durata limitate a ciò che ogni agente può fare. Secondo il comunicato, dà agli agenti account propri, ne rinnova le credenziali e predispone la crittografia per l’era post-quantistica. IBM Secure Hub offre un piano di controllo unico per più cluster Vault, in cloud, on premises e nell’edge.
La demo: un medico, un agente, un paziente VIP
La dimostrazione fatta nel corso della conferenza stampa è stata costruita per un’azienda sanitaria che usa Amazon Bedrock AgentCore. Un medico accede con passkey e chiede all’agente di aprire la cartella di una paziente. Un token exchange produce un token JWT limitato a quel solo identificativo: “Se questo agente subisse un jailbreak o una prompt injection, non potrebbe aprire in automatico la scheda di altri pazienti”.
Per un paziente VIP, come un politico o un attore, il motore di policy richiede il via libera umano, con una notifica sul telefono del medico. Se il medico nega l’autorizzazione, la sessione dell’agente viene revocata. Lynch sottolinea l’uso di standard aperti: OAuth 2.0, token exchange e CIBA.
Interpellato sul valore aggiunto rispetto all’identità nativa di AgentCore, Lynch cita le credenziali dinamiche verso i sistemi a valle (per esempio database Postgres e MySQL, tramite Vault), l’approvazione umana vincolata alle policy e la revoca in tempo reale in base alla telemetria sulle minacce.
PayPal: infrastruttura gestita con Terraform e agenti AI
Shyam Patel, Head of Cloud and Platform Engineering di PayPal, intervenuto nella presentazione, descrive una modernizzazione della piattaforma su tre assi: architettura a celle isolate, infrastruttura come codice e un livello agentico sopra la piattaforma. Il 100% del provisioning nel cloud PayPal passa da Terraform, per mandato architetturale. Le policy di circa una dozzina di team di sicurezza si applicano da un solo repository, prima e dopo il provisioning.
Lo sviluppatore descrive l’intento su un portale e un orchestratore agentico lo trasforma in un piano, che governance e policy certificano prima di raggiungere il repository. Il primo tentativo era stato diverso: “Il primo errore è stato aprire l’infrastruttura come codice tramite il monorepo, cosa che ovviamente non ha funzionato come ci aspettavamo”.
Patel ammette che il fronte della sicurezza degli agenti non è chiuso: “Come garantiamo l’autenticità e l’identità degli agenti? Come si controlla il loro comportamento?”. Proprio per questi motivi è nata la collaborazione con IBM e HashiCorp.