Cos’è un harness per agenti AI e perché oggi conta quanto il modello
Indice dell'articolo
- Cos’è un harness per agenti AI
- Che differenza c’è tra harness, framework, SDK e piattaforme agentiche
- Come funziona un harness per agenti AI
- I componenti di un harness
- Perché l’harness conta quanto il modello AI
- Le interfacce degli harness, dalla riga di comando alle app di messaggistica
- Dove gira un harness: cloud, locale o self-hosted
- Quali modelli si possono usare con un harness
- Cosa si può fare con gli harness per agenti AI
- Vantaggi e limiti degli harness per agenti AI
- Harness per agenti AI in azienda, tra sicurezza, governance e compliance
- Domande frequenti
Quando si parla di agenti AI, l’attenzione va quasi sempre al modello linguistico (LLM): quale versione di Claude, GPT o Gemini ottiene migliori punteggi nei benchmark? Ma un LLM, da solo, sa soltanto produrre testo. Per leggere un file, eseguire un comando, consultare un database o lavorare per ore a un compito – cioè trasformarsi in un agente in grado di produrre autonomamente risultati – ha bisogno di qualcos’altro: un harness per agenti AI.
Letteralmente, harness si traduce con imbragatura o briglie, ma nel contesto dell’AI rappresenta l’infrastruttura operativa degli agenti: è l’insieme di strumenti, regole e controlli che guida il modello e gli permette di agire, sotto il governo dell’utente. L’immagine delle briglie è la appropriata: l’harness non rende il modello più intelligente, ma ne indirizza e ne limita l’azione, rendendolo utilizzabile per un lavoro concreto.
Nel settore circola ormai una formula sintetica: agente = modello + harness. Con l’immancabile paragone automobilistico, il modello è il motore; l’harness è tutto il resto dell’auto, dal volante ai freni, dal cruscotto alle cinture di sicurezza. E proprio come un’auto, un agente vale quanto l’insieme di tutte le sue parti.
In questo articolo vediamo cos’è un harness, come funziona, da quali componenti è formato e quali caratteristiche permettono di distinguere uno strumento dall’altro.
Cos’è un harness per agenti AI
Un harness per agenti AI è il software che avvolge un modello linguistico e gli permette di agire: gli fornisce strumenti, accesso a file e applicazioni, memoria e regole, e gestisce il ciclo in cui il modello pianifica, esegue un’azione, ne valuta il risultato e decide il passo successivo. Il modello ragiona; l’harness trasforma quel ragionamento in operazioni concrete, sotto controllo.
La differenza rispetto a un chatbot è sostanziale. Un chatbot risponde a una domanda e si ferma. Un agente riceve un obiettivo (“correggi questo bug”, “prepara un report sulle vendite del trimestre”) e lavora in autonomia per raggiungerlo, anche attraverso decine di passaggi. Può aprire file, eseguire comandi, cercare sul web, scrivere documenti e verificare da solo se il risultato è corretto.
Il termine non è nuovo nell’informatica. Da decenni si parla di test harness per indicare l’infrastruttura che esegue automaticamente i test su un software. Nel contesto degli agenti AI ha assunto un significato più ampio: tutto ciò che sta intorno al modello e ne governa il comportamento.
Nella pratica, l’harness è il prodotto con cui l’utente interagisce. Claude Code e Cowork, OpenAI Codex, Cursor o OpenClaw sono tutti harness: ciascuno può usare uno o più modelli, ma è l’harness a determinare che cosa l’agente può fare, con quali permessi e con quali risultati.
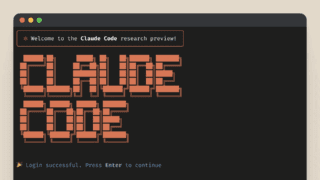
Lanciato a febbraio 2025, Claude Code è stato il capostipite degli harness. Il salto evolutivo successivo, che ha aperto la strada agli harness come assistenti personali, è stato il lancio di Clawdbot, successivamente rinominato OpenClaw, a novembre dello stesso anno.
Che differenza c’è tra harness, framework, SDK e piattaforme agentiche
Attorno agli agenti AI si è formato un vocabolario affollato, e i confini non sono sempre netti. La distinzione più utile riguarda chi usa lo strumento e quanto lavoro resta da fare per ottenere un agente funzionante.
| Categoria | Che cos’è | Per chi | Esempi |
|---|---|---|---|
| Harness | Un software agentico pronto all’uso: modello, strumenti, permessi e interfaccia già integrati | Sviluppatori e utenti che vogliono delegare un lavoro | Claude Code, Codex, Cursor, OpenClaw |
| SDK | L’harness di un produttore esposto come libreria, da integrare nelle proprie applicazioni | Team di sviluppo che costruiscono agenti su misura | Claude Agent SDK, OpenAI Agents SDK, Antigravity SDK |
| Framework | Componenti per assemblare un agente da zero: cicli, memoria, orchestrazione | Sviluppatori che vogliono il controllo completo dell’architettura | LangGraph, CrewAI, LlamaIndex |
| Piattaforma agentica | Ambiente per creare, eseguire e governare agenti all’interno di una suite applicativa | Aziende che automatizzano processi su ERP, CRM o ITSM | SAP Joule Studio, Salesforce Agentforce, Microsoft Copilot Studio |
Una piattaforma agentica contiene al suo interno un harness, ma aggiunge strumenti di creazione visuale, integrazione con i dati aziendali e funzioni di governance. Un SDK, all’opposto, offre lo stesso motore di un harness commerciale senza l’interfaccia: tocca allo sviluppatore costruire il resto.
In questo articolo ci concentriamo sugli harness in senso stretto, cioè sugli agenti pronti all’uso. Le piattaforme agentiche delle suite enterprise meritano un discorso a parte, perché la loro scelta dipende soprattutto dal sistema gestionale già adottato.
Come funziona un harness per agenti AI
Il cuore di ogni harness è il ciclo agentico (agentic loop): l’agente ragiona sul compito, compie un’azione, osserva il risultato e decide se ripetere il ciclo o fermarsi. Il ciclo continua finché l’obiettivo non è raggiunto, finché l’agente non ha bisogno di una decisione umana o finché non esaurisce il budget di tempo o di risorse assegnato.
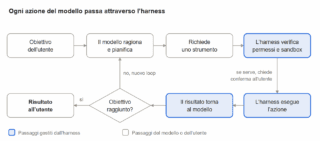
Il modello decide che cosa fare; l’harness controlla, esegue e restituisce il risultato, giro dopo giro, finché l’obiettivo non è raggiunto.
Ogni azione del modello passa attraverso l’harnessObiettivodell’utenteIl modello ragionae pianificaRichiedeuno strumentoL’harness verificapermessi e sandboxL’harness eseguel’azioneIl risultato tornaal modelloObiettivoraggiunto?Risultatoall’utenteno, nuovo loopsìse serve, chiedeconferma all’utentePassaggi gestiti dall’harnessPassaggi del modello o dell’utente
Il passaggio chiave è la chiamata agli strumenti (tool calling). Il modello non esegue nulla direttamente: produce una richiesta strutturata, per esempio “leggi il file vendite.csv” o “esegui i test”. È l’harness a ricevere la richiesta, a verificare che sia consentita, a eseguirla e a restituire il risultato al modello, che lo usa per il passo successivo.
Questo meccanismo spiega perché l’harness sia anche il primo presidio di sicurezza. Prima di eseguire un’azione può chiedere conferma all’utente, bloccarla perché fuori dai permessi concessi o eseguirla in un ambiente isolato. Le azioni irreversibili, come cancellare file o inviare un’email, sono i casi tipici in cui un buon harness si ferma e chiede conferma.
Un esempio concreto: chiediamo a un agente di coding di correggere un errore segnalato dagli utenti. L’agente legge la segnalazione, cerca nel codice i file coinvolti, formula un’ipotesi, modifica il codice, esegue i test e, se falliscono, ricomincia. Alla fine presenta le modifiche per la revisione. Ogni passaggio è un giro del ciclo, e ogni azione passa attraverso l’harness.
I componenti di un harness
Ogni harness combina gli stessi elementi di base, anche se ciascun prodotto li implementa e li chiama in modo diverso. Conoscerli serve a leggere le schede tecniche e a capire dove un prodotto si distingue davvero dagli altri.
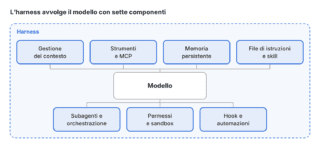
Gestione del contesto
Il contesto è tutto ciò che il modello “vede” in un dato momento: istruzioni, file letti, risultati delle azioni precedenti. La finestra di contesto (context window) ha un limite, e nei compiti lunghi si riempie in fretta. L’harness decide che cosa tenere, che cosa riassumere e che cosa scartare: questa operazione, detta compattazione, incide molto sulla qualità del lavoro e sul consumo di token, un aspetto molto importante da considerare quando agenti possono lavorare autonomamente anche per ore.
Strumenti, connettori e MCP
Gli strumenti (tool) sono le azioni che l’agente può compiere: leggere e scrivere file, eseguire comandi, navigare sul web, interrogare un database. I connettori estendono queste capacità alle applicazioni esterne, come posta elettronica, calendario, CRM o repository di codice.
Il Model Context Protocol (MCP) è lo standard aperto che si è affermato per collegare gli agenti a strumenti e dati. Nato in Anthropic, a dicembre 2025 è stato donato insieme ad AGENTS.md e al framework goose alla Agentic AI Foundation, creata dalla Linux Foundation per garantirne una governance neutrale. In pratica, un connettore MCP scritto una sola volta funziona con tutti gli harness che supportano il protocollo.
Memoria persistente
Senza memoria, ogni sessione riparte da zero. La memoria persistente permette all’agente di ricordare preferenze, decisioni e informazioni tra una sessione e l’altra. Le implementazioni variano molto: alcuni harness salvano note in semplici file di testo o Markdown, altri usano database locali, altri ancora affidano la memoria al cloud del fornitore.
File di istruzioni e skill
I file di istruzioni sono documenti di testo Markdown in cui l’utente o il team scrivono le regole che l’agente deve sempre seguire in un progetto. Non sono codice: sono istruzioni in linguaggio naturale, ma organizzate con una formattazione minima. Lo standard più diffuso è AGENTS.md, un file posizionato nella cartella principale del progetto che l’agente legge all’inizio di ogni sessione. Ecco come può apparire:
# AGENTS.md

## Progetto
Sito ecommerce basato su Magento con un tema personalizzato.

## Regole
- Prima di ogni modifica, esegui i test con il comando npm test.
- Non modificare i file nella cartella app/etc/ senza chiedere conferma.
- Scrivi i commenti al codice in italiano.

## Stile
- Usa nomi di variabili descrittivi, in inglese.
Alcuni harness usano nomi propri per lo stesso concetto, come CLAUDE.md in Claude Code o gli steering file di Amazon Kiro.
Le skill fanno un passo in più: sono cartelle che contengono istruzioni, modelli ed eventuali script per svolgere un compito specifico, come produrre un report in un certo formato. L’agente le carica solo quando servono, risparmiando spazio nel contesto.
Subagenti e orchestrazione
Per i compiti complessi, un agente principale può delegare parti del lavoro a subagenti, ciascuno con un proprio contesto e un compito circoscritto: uno cerca nella documentazione, un altro scrive i test, un terzo verifica il risultato. L’orchestrazione multi-agente permette di lavorare in parallelo e di tenere pulito il contesto dell’agente principale.
Permessi e sandbox
I permessi stabiliscono che cosa l’agente può fare da solo e che cosa richiede una conferma. La sandbox è un ambiente isolato in cui l’agente esegue i comandi senza poter toccare il resto del sistema o, in molti casi, la rete. I produttori seguono filosofie diverse: alcuni puntano sull’isolamento predefinito, altri sulle richieste di conferma interattive.
Hook, automazioni e attività pianificate
Gli hook sono azioni automatiche agganciate a un evento: per esempio, eseguire un controllo di sicurezza ogni volta che l’agente modifica un file. Le attività pianificate permettono invece di avviare l’agente a orari prestabiliti, senza intervento umano, per compiti ricorrenti come un report settimanale o la verifica notturna di un sistema.
Perché l’harness conta quanto il modello AI
Per anni la scelta di uno strumento AI si è ridotta alla scelta del modello. Con gli agenti non è più così: lo stesso modello può dare risultati diversi, e avere costi molto differenti, a seconda dell’harness che lo governa.
Lo riconoscono anche i benchmark. Il Coding Agent Index di Artificial Analysis non valuta i modelli in astratto, ma le coppie formate da un harness e da un modello, misurate su più test di programmazione con tre tentativi per compito. Il punteggio, in altre parole, appartiene alla combinazione e non al singolo componente.
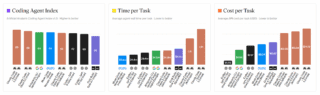
Artificial Analysis mantiene classifiche aggiornate dei risultati di benchmark dei principali agenti AI. Questo è di Ottobre 2026.
Le differenze si vedono soprattutto nell’efficienza. Un confronto pubblicato a maggio 2026 da Tech Stackups rileva che Claude Code, Codex CLI e Gemini CLI ottenevano punteggi praticamente equivalenti, intorno all’80%, sul benchmark SWE-bench Verified. Ma per svolgere lo stesso lavoro Gemini CLI consumava in media circa 432.000 token per compito, contro i 261.000 di Claude Code. A parità di risultato, quindi, il costo può variare di oltre il 60%.
Anche le filosofie di progetto divergono molto. Lo stesso confronto osserva che le istruzioni di sistema di Claude Code superano i 10.000 token, mentre Pi, un harness open source minimalista, si limita a quattro strumenti e a meno di 1.000 token di istruzioni. Più funzionalità significano maggiori capacità, ma anche più contesto occupato e comportamenti meno prevedibili.
Le interfacce degli harness, dalla riga di comando alle app di messaggistica
Lo stesso motore può presentarsi all’utente in forme molto diverse. L’interfaccia determina chi può usare un harness e in quali situazioni, e sempre più spesso un singolo prodotto ne può offrire diverse.
CLI (riga di comando)
L’agente lavora nel terminale, dove riceve istruzioni testuali e mostra le azioni che compie. È l’interfaccia preferita dagli sviluppatori: si integra con gli strumenti esistenti, si può automatizzare negli script e far girare su server remoti. Claude Code, Codex CLI, Antigravity CLI e OpenCode nascono con questo tipo di interfaccia.
IDE ed estensioni per IDE
L’IDE (Integrated Development Environment) è l’ambiente in cui si scrive il codice. Alcuni harness sono IDE completi, spesso derivati da Visual Studio Code, come Cursor o Kiro; altri sono estensioni da installare nell’editor che si usa già, come Cline o GitHub Copilot. Protocolli come ACP (Agent Client Protocol) permettono inoltre di collegare un agente nato per il terminale a editor diversi.
App desktop
L’app desktop porta l’agente fuori dal terminale e lo rende accessibile anche a chi non sviluppa. È qui che i confini tra coding e produttività si sono fatti più sfumati: l’app di Claude e quella di ChatGPT, che da luglio 2026 integra Codex, offrono nello stesso ambiente la chat, il lavoro su documenti e file e lo sviluppo di software. Le app desktop permettono spesso anche di gestire più agenti in parallelo.
Web e cloud
In questo caso l’agente lavora su server del fornitore, in un ambiente isolato, e l’utente segue il lavoro dal browser. È la modalità tipica degli agenti a cui si delega un compito lungo per poi tornare a vedere il risultato, come Devin o Manus, e degli app builder come Lovable.
App di messaggistica
Alcuni harness, soprattutto gli agenti personali come OpenClaw e Hermes Agent, si possono usare anche app come Telegram, WhatsApp, Slack o Discord. L’agente gira su un computer o su un server dell’utente e risponde nei canali che l’utente frequenta già, anche dallo smartphone.
Dove gira un harness: cloud, locale o self-hosted
Occorre distinguere due cose: dove gira l’harness e dove gira il modello. Le combinazioni possibili hanno conseguenze dirette su sicurezza, costi e conformità.
- Cloud del fornitore. Harness e modello lavorano sui server del produttore. È la soluzione più semplice da avviare, ma il codice e i dati su cui l’agente lavora transitano e vengono elaborati fuori dall’azienda. Si crea una dipendenza molto forte dal fornitore: migrare su un diverso strumento significa dover reimpostare tutto.
- Harness locale. L’harness gira sul computer dell’utente, dove legge file ed esegue comandi; il modello può restare nel cloud o, con gli harness che lo consentono, girare anch’esso in locale. È la configurazione tipica degli harness da terminale e da IDE.
- Self-hosted. L’azienda installa l’harness sui propri server o nel proprio cloud privato, spesso abbinandolo a modelli ospitati internamente o su piattaforme come Amazon Bedrock, Google Vertex AI o Microsoft Azure.
Per un’azienda europea la questione non è solo tecnica. Sapere dove vengono elaborati il codice sorgente, i documenti e i dati personali a cui l’agente accede è un requisito per valutare la conformità al GDPR e, nei settori regolati, le politiche di sovranità dei dati. L’esecuzione interamente locale, con modelli open weight, è l’unica che garantisce che nessun dato esca dal perimetro aziendale, al prezzo di modelli generalmente meno capaci di quelli di frontiera, e investimenti in infrastruttura.
Quali modelli si possono usare con un harness
La libertà di scegliere il modello è una delle differenze più rilevanti tra un harness e l’altro. Si possono distinguere tre classi.
- Solo i modelli di un fornitore. Claude Code usa esclusivamente i modelli Anthropic, anche quando sono serviti tramite Bedrock, Vertex AI o Azure; Antigravity è ottimizzato per Google Gemini. In cambio di un vincolo, l’utente ottiene un harness progettato e calibrato specificamente per il modello.
- Una selezione decisa dal produttore. Strumenti come Cursor, GitHub Copilot o Amazon Kiro offrono più modelli di fornitori diversi, ma all’interno di un catalogo scelto da loro. Alcuni instradano automaticamente ogni richiesta verso il modello più adatto allo specifico compito, o a quello più economico.
- Qualsiasi modello, anche locale. Gli harness model-agnostic, in gran parte open source, si collegano a qualunque fornitore e anche a modelli eseguiti sul proprio computer.
Tre termini ricorrono spesso in questo ambito: BYOK, OpenRouter e Ollama.
BYOK (Bring Your Own Key) indica la possibilità di usare la propria chiave API, pagando direttamente il fornitore del modello.
Gli aggregatori come OpenRouter danno accesso a centinaia di modelli con un’unica chiave.
Strumenti come Ollama permettono di eseguire modelli open weight in locale, esponendoli con un’interfaccia compatibile con quella di OpenAI, ormai lo standard di fatto.
La questione ha un risvolto strategico: il lock-in. Legarsi ai modelli di un solo fornitore significa dipendere dai suoi prezzi, dai suoi limiti di utilizzo e dalla sua evoluzione. La concorrenza tra i modelli di frontiera rende la flessibilità un valore crescente, ma non sempre l’harness più flessibile è anche quello che ottiene i risultati migliori.
Cosa si può fare con gli harness per agenti AI
Gli harness nascono nello sviluppo software, ma il loro campo d’azione si sta allargando rapidamente. Oggi si possono distinguere quattro ambiti principali, che spesso convivono nello stesso prodotto.
Coding
È l’ambito più maturo. Gli agenti scrivono e modificano codice, correggono errori, eseguono test, rivedono le modifiche dei colleghi e preparano le richieste di integrazione (pull request). Si va dall’assistente interattivo, che lavora con lo sviluppatore passo per passo, all’agente autonomo a cui si assegna un intero compito.
Produttività
Le stesse capacità (leggere file, usare strumenti, lavorare per più passaggi) servono anche fuori dallo sviluppo: analizzare dati, preparare report e presentazioni, fare ricerche, organizzare documenti, lavorare su posta elettronica e calendario. È il terreno su cui si stanno spostando i grandi fornitori, con le app desktop di Claude e di ChatGPT.
Agenti personali
Sono assistenti sempre attivi, installati su un computer o un server dell’utente, che si usano dalle app di messaggistica. Gestiscono promemoria, automazioni e attività ricorrenti, e accumulano nel tempo una memoria delle preferenze dell’utente. OpenClaw e Hermes Agent sono i progetti più noti.
Creazione di app
Gli app builder, come Lovable, permettono anche a chi non sa programmare di ottenere un’applicazione web funzionante descrivendola in linguaggio naturale. L’harness lavora dietro le quinte e consegna un prodotto finito, pubblicabile con un clic. È il cosiddetto vibe coding, che porta lo sviluppo di software nelle mani dei reparti di business.
Vantaggi e limiti degli harness per agenti AI
Un harness ben scelto trasforma un modello linguistico in un collaboratore capace di portare a termine un lavoro, ma genera rischi e costi che vanno messi in conto fin dall’inizio.
I vantaggi
- Lavoro delegabile, non solo assistito. L’agente svolge compiti di più passaggi in autonomia, mentre l’utente si occupa d’altro e interviene solo nelle decisioni.
- Integrazione con gli strumenti esistenti. Grazie a connettori e a standard come MCP, l’agente lavora sui file, sui sistemi e sulle applicazioni già in uso, senza costringere a cambiare flusso di lavoro.
- Regole condivise e ripetibili. File di istruzioni e skill rendono il comportamento dell’agente coerente tra persone e progetti, e trasformano le procedure aziendali in conoscenza riutilizzabile.
- Controllo sulle azioni. Permessi, sandbox e richieste di conferma permettono di decidere quanto margine di libertà lasciare all’agente, caso per caso.
I limiti
- Sicurezza. Un agente che legge contenuti esterni e può eseguire comandi è esposto alla prompt injection: istruzioni malevole nascoste in una pagina web, in un documento o in un’email che l’agente scambia per ordini legittimi. Anche estensioni e skill di terze parti sono un vettore di rischio. A maggio 2026, ESET ha scansionato quasi 800.000 skill AI univoche, bloccandone 3.000 perché considerate palesemente malevole.
- Costi poco prevedibili. Il consumo di token cresce con la lunghezza e la complessità dei compiti, e un agente che si incaglia in un ciclo può consumare molto senza produrre risultati. Gli abbonamenti hanno limiti d’uso che possono essere raggiunti facilmente e le API si pagano a consumo.
- Affidabilità sui compiti lunghi. Più un compito è lungo e ambiguo, più cresce la probabilità che l’agente prenda una strada sbagliata. La revisione umana dei risultati resta indispensabile.
- Un mercato instabile. Prodotti che cambiano nome, si fondono o vengono dismessi nel giro di pochi mesi rendono rischioso costruire processi aziendali su un unico strumento.
Il quadro complessivo invita alla prudenza. Già a metà 2025 Gartner prevedeva che oltre il 40% dei progetti di AI agentica sarebbe stato cancellato entro la fine del 2027, a causa di costi crescenti, valore di business poco chiaro o controlli dei rischi inadeguati.
Harness per agenti AI in azienda, tra sicurezza, governance e compliance
Per un’organizzazione, adottare un harness significa introdurre un nuovo tipo di utente nei propri sistemi: un software che agisce con i permessi di una persona, ma a una velocità e con una scala diverse. Le domande da porsi riguardano quattro aree.
Identità e permessi. Con quali credenziali lavora l’agente? Ha accesso solo a ciò che serve al compito, secondo il principio del privilegio minimo? Le credenziali sono separate da quelle personali dell’utente e revocabili in qualsiasi momento?
Tracciabilità. Ogni azione dell’agente deve lasciare una traccia verificabile: quali file ha letto, quali comandi ha eseguito, quali dati ha inviato all’esterno. Senza registri affidabili è impossibile ricostruire un incidente o dimostrare la conformità.
Dati e fornitori. Dove vengono elaborati il codice e i documenti aziendali? Il fornitore conserva i dati o li usa per addestrare i modelli? Esiste un accordo sul trattamento dei dati conforme al GDPR? Le risposte cambiano molto tra le versioni consumer e quelle enterprise dello stesso prodotto.
Shadow AI. Gli harness si installano in pochi minuti e molti sono gratuiti od open source. È probabile che in azienda siano già in uso, magari attraverso pc personali, senza che l’IT ne sia al corrente, con accessi a sistemi e dati. Censirli è il primo passo di qualsiasi politica.
Sul piano normativo, gli agenti non sono una categoria a sé, ma ricadono nei quadri esistenti. Il GDPR si applica ogni volta che l’agente tratta dati personali. La direttiva NIS2 chiede ai soggetti interessati di gestire i rischi della catena di fornitura e di controllare gli accessi ai sistemi, e un agente con privilegi elevati è a tutti gli effetti un nuovo punto di accesso.
L’AI Act, infine, assegna obblighi di supervisione umana e di registrazione delle attività quando un sistema di AI viene usato in ambiti classificati ad alto rischio, come la selezione del personale. In tutti i casi, le funzioni di governance dell’harness (permessi, registri, gestione centralizzata) diventano un criterio di scelta, non un dettaglio tecnico.
Domande frequenti
Cosa significa harness nell’intelligenza artificiale?
Nel contesto degli agenti AI, l’harness è il software che avvolge un modello linguistico e gli consente di agire: gestisce il ciclo di lavoro, fornisce strumenti e memoria, applica permessi e regole. In inglese il termine indica i finimenti con cui si guida un cavallo.
Qual è la differenza tra un modello e un harness?
Il modello è la componente che ragiona e genera testo, come Claude, GPT o Gemini. L’harness è tutto ciò che sta intorno e trasforma quel ragionamento in azioni concrete. Un agente è la combinazione dei due.
Qual è la differenza tra un agente AI e un chatbot?
Un chatbot risponde a una domanda e attende la successiva. Un agente riceve un obiettivo e lavora in autonomia per raggiungerlo, usando strumenti e compiendo più passaggi, fino al risultato o a un punto in cui serve una decisione umana.
Cos’è MCP e perché è importante per gli agenti?
Il Model Context Protocol è uno standard aperto per collegare gli agenti AI a strumenti, applicazioni e fonti di dati. Nato in Anthropic e oggi gestito dalla Agentic AI Foundation della Linux Foundation, permette di scrivere un connettore una sola volta e di usarlo con tutti gli harness compatibili.
Si può usare un harness con modelli in locale?
Sì, ma non con tutti. Gli harness model-agnostic, in gran parte open source, si collegano a modelli open weight eseguiti sul proprio computer o sui propri server, per esempio tramite Ollama. Gli harness dei grandi fornitori sono invece legati ai rispettivi modelli nel cloud.
Gli harness sono solo per sviluppatori?
No. Sono nati nello sviluppo software, ma oggi esistono harness pensati per la produttività, per gli agenti personali e per la creazione di applicazioni senza scrivere codice, utilizzabili anche da chi non ha competenze di programmazione.