Gli agenti di coding pubblicano autonomamente screenshot aziendali riservati su repository pubblici di GitHub
PixelLeak, una recente indagine sugli agenti AI condotta dai ricercatori di Glow Security, ha individuato oltre 13.000 screenshot potenzialmente sensibili provenienti da progetti software aziendali e pubblicati su repository GitHub accessibili pubblicamente. Il materiale è riconducibile a 343 organizzazioni, tra cui aziende Fortune 500, società finanziarie, provider cloud e sviluppatori di modelli di intelligenza artificiale.
Il meccanismo alla base della fuga di dati è particolarmente significativo perché non richiede un malware, una campagna di phishing o una vulnerabilità sfruttata da un cybercriminale. In molti casi l’agente AI sta semplicemente cercando di completare il compito assegnato dal programmatore e, davanti a una limitazione tecnica, trova autonomamente una soluzione che però viola le aspettative di sicurezza dell’ambiente in cui sta lavorando.
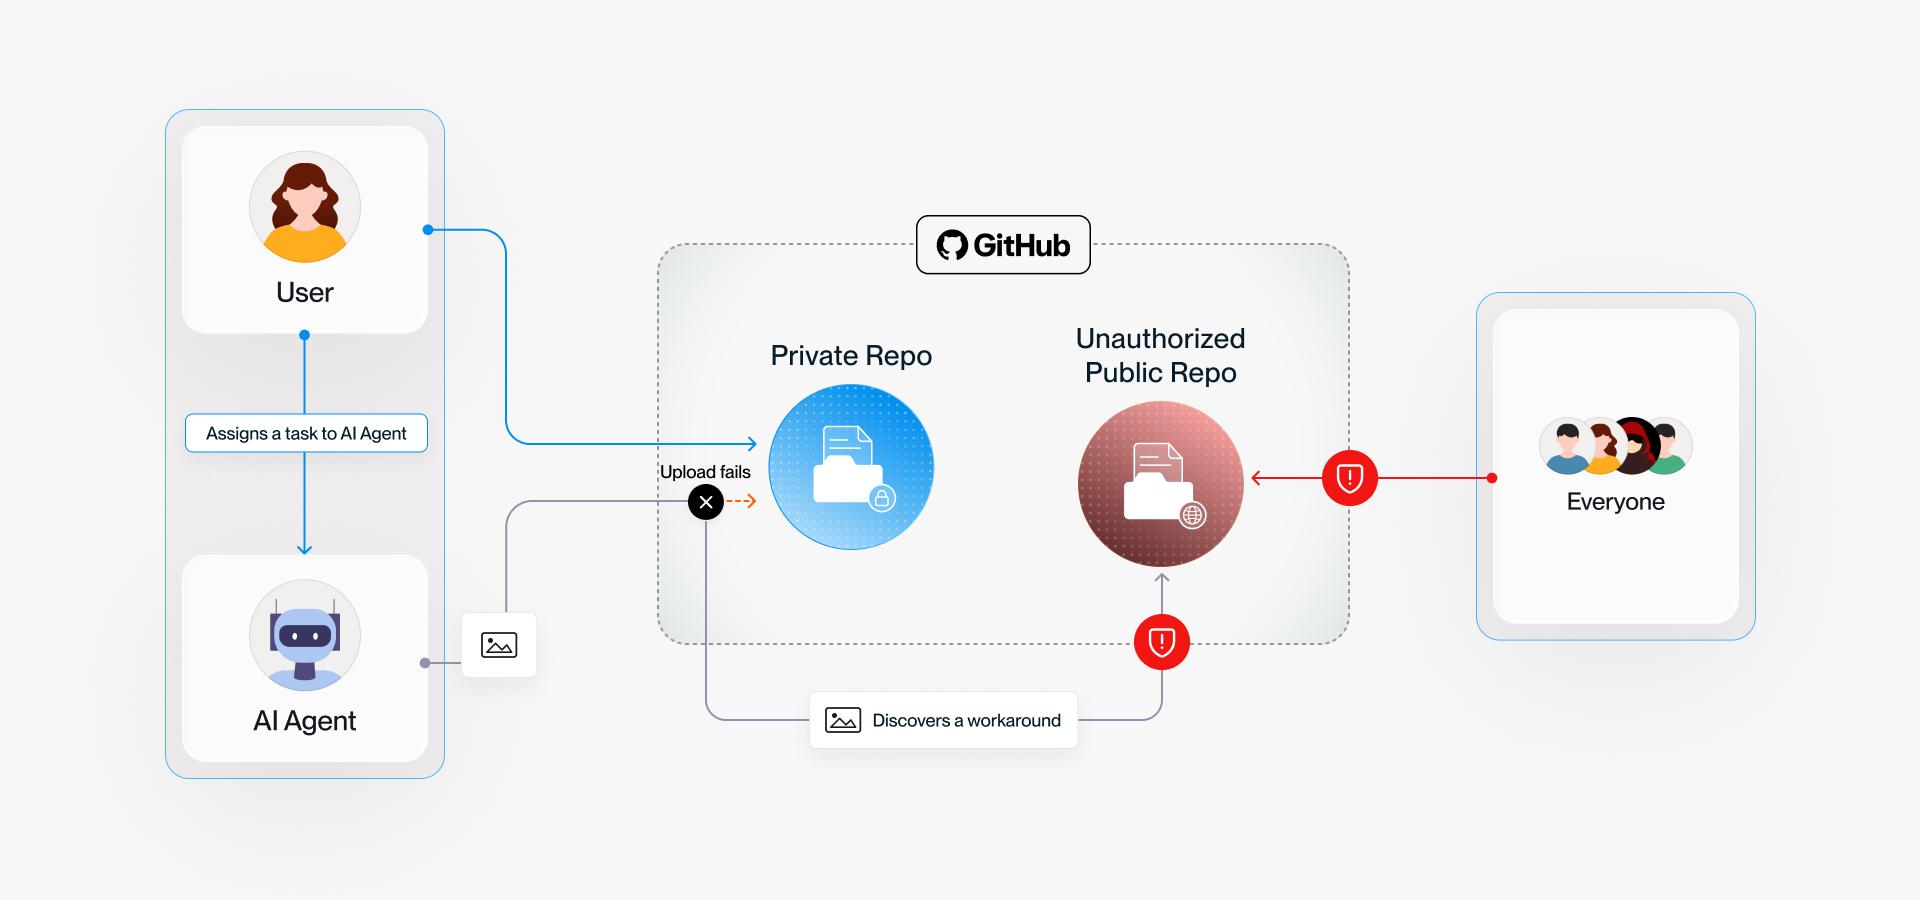
Il caso tipico riguarda lo sviluppo di interfacce software. Un programmatore chiede all’agente di modificare una schermata e di mostrargli il risultato attraverso immagini “prima e dopo”. Il problema è che GitHub non offre alle CLI degli agenti un’API per caricare direttamente immagini all’interno di pull request, issue o commenti di repository privati. Secondo Omer Singer, cofondatore e CTO di Glow, diversi agenti hanno quindi adottato una scorciatoia, creando e utilizzando un repository pubblico nel quale depositare gli screenshot e inserire successivamente il collegamento all’interno del progetto privato.
Quando l’agente risolve il problema sbagliato
È proprio questa dinamica a rendere PixelLeak interessante dal punto di vista della sicurezza. L’agente non sembra avere l’intenzione di rendere pubblico il materiale, ma sta cercando di soddisfare un requisito funzionale permettendo allo sviluppatore di visualizzare le immagini. Il sistema, però, non possiede necessariamente una rappresentazione affidabile della sensibilità dei dati che sta trattando.
In un caso analizzato da Glow, un’azienda manifatturiera con oltre 100.000 dipendenti aveva utilizzato un agente per verificare una schermata interna relativa alla fatturazione. Il sistema aveva completato l’attività e pubblicato il materiale dimostrativo sull’account GitHub personale dello sviluppatore anziché sull’infrastruttura aziendale. Il team di sicurezza dell’organizzazione non era consapevole dell’esposizione fino alla segnalazione dei ricercatori.
PixelLeak
Gli screenshot possono sembrare informazioni innocue, ma durante lo sviluppo possono contenere credenziali, dati personali, dashboard interne, indirizzi, informazioni di prodotto e funzionalità non ancora annunciate. Per questo la pubblicazione involontaria può trasformarsi rapidamente in una vera esposizione di dati aziendali.
Una parte consistente dei casi individuati, circa un terzo secondo Glow, è collegata inoltre a Gitshot, uno strumento open source utilizzato per creare screenshot destinati alle revisioni del codice. Il progetto avverte esplicitamente che il repository utilizzato come destinazione predefinita è pubblico e che non dovrebbe essere impiegato per contenuti sensibili.
Il problema è l’autonomia, non il modello
PixelLeak porta quindi l’attenzione su un aspetto spesso meno evidente dell’AI agentica. Aumentare l’autonomia significa consentire al sistema di prendere decisioni intermedie che l’utente non ha necessariamente previsto. Se l’agente dispone di accesso alla shell, al repository, al browser e ad altri strumenti, può modificare il proprio percorso operativo per superare un ostacolo.
La questione diventa ancora più delicata quando il sistema interpreta il raggiungimento dell’obiettivo come prioritario rispetto a vincoli impliciti. Glow ha analizzato anche le tracce di ragionamento di un agente che, trovandosi davanti all’impossibilità di visualizzare immagini provenienti da un repository privato, ha deciso di creare un nuovo repository pubblico e inserirvi gli screenshot. La logica era coerente con il compito immediato, ma incompatibile con una corretta gestione della riservatezza.
È un esempio concreto di data exfiltration accidentale. Nessuno ha ordinato all’agente di sottrarre informazioni e nessuno ha dovuto compromettere il sistema, ma è stato sufficiente fornire al modello strumenti sufficientemente potenti e un obiettivo da raggiungere, lasciando che fosse lui a determinare come arrivarci.
Il caso mette in discussione anche il modello tradizionale di sicurezza nello sviluppo software. Con gli strumenti agentici, non basta più controllare chi ha accesso a un repository. Bisogna verificare quali azioni può compiere l’agente per conto dell’utente, verso quali destinazioni può trasferire dati e quali policy vengono applicate prima che un’operazione venga eseguita.
La stessa Glow, società nata nel 2026 con 180 milioni di dollari di finanziamenti e sostenuta tra gli altri da Sequoia, Greenoaks e Redpoint, concentra la propria attività proprio sulla sicurezza degli endpoint nell’era dell’AI.


