Un'azienda comprata su Flippa, otto mesi di silenzio e poi l'attivazione simultanea di una backdoor su decine di migliaia di siti WordPress. La storia dell'attacco alla supply chain di Essential Plugin è un caso di studio sulla vulnerabilità strutturale dell'ecosistema dei plugin. »
Adobe ha rilasciato una patch d'emergenza per Acrobat Reader per correggere la vulnerabilità CVE-2026-34621, una falla zero-day sfruttata attivamente da dicembre che consente l'esecuzione di codice arbitrario tramite PDF malevoli. »
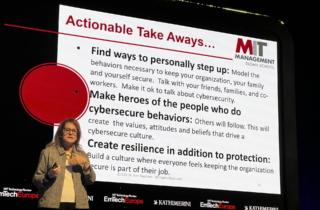
Keri Pearlson, ricercatrice del MIT Sloan, a EmTech Europe, invita i CIO a guardare meno alle tecnologie e più alle persone, ai processi interni, all’ecosistema e alla pratica quotidiana »
Google ha esteso la crittografia end-to-end di Gmail a tutti i dispositivi Android e iOS per gli utenti enterprise. Niente strumenti extra, niente portali dedicati: solo email cifrate nativamente nell'app. »
Un nuovo report di LayerX rivela perché le estensioni dei browser basate sull'intelligenza artificiale rappresentano oggi una delle superfici di attacco più pericolose e trascurate negli ambienti enterprise. »
Mounir Idrassi e Jason Donenfeld, creatori di VeraCrypt e WireGuard, sono stati improvvisamente esclusi dai loro account sviluppatore Microsoft senza preavviso, con conseguenti rischi di sicurezza tutt'altro che banali. »
Un'indagine di Fairlinked accusa LinkedIn di raccogliere dati sulle estensioni browser degli utenti senza consenso, inclusi dati sensibili su salute, religione e ricerca di lavoro. LinkedIn però nega tutto. »
Z-CERT ha raccomandato agli ospedali olandesi e ai partner sanitari di monitorare attivamente i sistemi ChipSoft alla ricerca di traffico anomalo, invitando a segnalare qualsiasi attività sospetta attraverso i canali ufficiali. »
Il nuovo report di PwC analizza l'evoluzione delle minacce informatiche guidate dall'AI, dimostrando il modo in cui infostealer, supply chain dell'accesso, agenti autonomi e geopolitica stanno ridefinendo le priorità della difesa digitale. »
Una vulnerabilità CVSS 10 nel nodo CustomMCP di Flowise consente l'iniezione di codice JavaScript senza alcuna validazione. Lo sfruttamento attivo è già stato rilevato e aggiornare alla versione 3.1.1 è quanto mai urgente. »
Fortinet ha rilasciato un aggiornamento d'emergenza per una vulnerabilità critica in FortiClient EMS già sfruttata attivamente. Ecco cosa bisogna fare subito se si usano le versioni 7.4.5 o 7.4.6. »
Bitdefender Internal Attack Surface Assessment permette alle aziende di identificare e ridurre i rischi derivanti da accessi non necessari ad applicazioni, strumenti e utilità di sistema comunemente sfruttati negli attacchi informatici moderni. »
Dal 4 aprile scade la deroga ePrivacy che permetteva ai provider di scansionare volontariamente i messaggi privati. Il Parlamento Europeo ha bocciato la proroga, ma i negoziati su una versione riveduta del Chat Control 2.0 sono ancora aperti... e più invasivi del previsto. »
L'Iran ha dichiarato 18 colossi tecnologici americani "obiettivi legittimi" nel conflitto con USA e Israele. Un'escalation che trasforma data center e uffici nel Golfo in potenziali fronti di guerra e ridisegna i confini tra industria privata e operazioni militari. »
Il pacchetto npm Axios è stato compromesso da un attore nordcoreano che ha pubblicato due versioni malevole, distribuendo trojan ad accesso remoto su Windows, macOS e Linux. »
Dalle tre falle critiche in FortiClient EMS, F5 BIG-IP e Citrix NetScaler, già sfruttate attivamente, emerge un pattern ricorrente che sta in qualche modo ridefinendo le minacce informatiche contemporanee. »
La Commissione Europea ha confermato una violazione dei sistemi cloud della piattaforma web Europa.eu. Dati esfiltrati, scarsa trasparenza e un secondo incidente in pochi mesi sollevano dubbi sulla cybersecurity dell'istituzione europea. »
Mentre Databricks entra nel mercato della sicurezza con Lakewatch e due acquisizioni strategiche, AWS e CrowdStrike lanciano agenti autonomi che puntano a ridisegnare i parametri attuali della sicurezza IA. »