Furto di chiavi AI, l’LLMjacking costa alle aziende oltre 100.000 dollari al giorno
Indice dell'articolo
Nel corso del 2026 gli specialisti di risposta agli incidenti di Mandiant, la divisione di Google Cloud, sono intervenuti in diversi casi in cui criminali si erano impossessati dell’accesso aziendale alle API dei large language model. In singoli incidenti gli addebiti fraudolenti hanno superato i 100.000 dollari in un giorno. In alcune organizzazioni il conto cumulato ha raggiunto il milione di dollari prima che l’accesso venisse revocato. La tecnica ha un nome, LLMjacking, ed è descritta in un rapporto pubblicato il 2 novembre insieme al Google Threat Intelligence Group (GTIG).
Le vittime operano in diversi settori (servizi finanziari, nel commercio al dettaglio, nella tecnologia, trasporti…) e diverse geografie (Nord America, Sud America e Asia-Pacifico). Il rapporto non cita casi europei, ma le tecniche descritte potrebbero benissimo essere usate a ogni latitudine e con qualsiasi servizio cloud.
Un solo token di sessione permette di rubare milioni di token AI
Occorre fare una distinzione tra due significati diversi della parola token. Da un lato ci sono i token di accesso – chiavi API, chiavi di service account, cioè gli account tecnici usati da applicazioni e servizi, token di sessione – che i criminali rubano. Dall’altro ci sono i token come unità di consumo dei modelli: ogni porzione di testo elaborata viene fatturata al titolare dell’account. Rubare i primi permette di consumare i secondi a spese altrui.
Secondo GTIG gli attaccanti privilegeranno sempre più l’LLMjacking rispetto al cryptojacking, cioè l’uso abusivo di server altrui per minare criptovalute. La differenza sta nei tempi e nei margini. Il cryptojacking consuma risorse in modo graduale, mentre l’LLMjacking può far esplodere la fattura cloud in poche ore. E la monetizzazione è immediata, perché esiste già un mercato pronto ad acquistare l’accesso ai modelli. Per i criminali, l’accesso ai modelli di frontiera è diventato una merce appetibile quanto la potenza di calcolo per minare bitcoin, e più facile da rivendere.
Una filiera criminale specializzata
Come già avvenuto per il ransomware, anche qui il lavoro si divide. A monte operano gli access broker, criminali specializzati nell’ottenere un accesso iniziale agli ambienti delle vittime. A valle ci sono i cosiddetti LLM Mixer: gateway illeciti che raccolgono le chiavi rubate, misurano i consumi, mascherano l’origine delle richieste e rivendono l’accesso agli abbonati del mercato sotterraneo. In un’indagine, GTIG ha osservato due gruppi distinti coordinarsi. Il primo ha fornito chiavi già validate, il secondo le ha usate per sfruttare una vulnerabilità di LiteLLM, un software open source che smista le richieste verso i diversi modelli (CVE-2026-40217), ottenendo credenziali amministrative complete sul gateway della vittima.
Il caso più eloquente è Jet Night, un servizio di rivendita che offre un piano senza limiti a circa 60 dollari al mese con presunto accesso ai modelli di frontiera. Un abbonamento consumer equivalente costa normalmente tra 100 e 250 dollari. Per GTIG un prezzo così basso è sostenibile solo con chiavi rubate. Un attaccante ha eseguito oltre 500.000 chiamate API in meno di otto ore usando chiavi sottratte a terzi per alimentare il servizio, scaricando sull’organizzazione vittima costi per quasi un milione di dollari. Lo stesso Jet Night ha segnalato sul proprio canale Telegram diversi disservizi, che Google attribuisce con ogni probabilità alla revoca delle chiavi da parte delle vittime.
Il gruppo che Google identifica come UNC6993 usa invece strumenti open source come new-api e gcli2api per aggregare le chiavi e distribuire il carico tra gli account compromessi, e secondo GTIG vende l’accesso attraverso vetrine del mercato sotterraneo.
I vettori di attacco: identità cloud, codice esposto e pagine trappola
Il vettore dominante non è l’interfaccia dei chatbot ma le identità cloud: credenziali IAM (il sistema che gestisce identità e permessi), chiavi di service account, Personal Access Token di GitHub, token di sessione attivi. A metà 2026 UNC6993 ha compromesso un’istanza cloud attraverso una chiave di service account mal configurata. Il gruppo ha poi pubblicato una pagina di dirottamento di sessione, camuffata da portale per entrare in un gruppo di utenti LLM. La pagina induceva l’utente ad accedere al servizio legittimo e a incollare il contenuto JSON con il proprio token di accesso attivo, che veniva inviato agli attaccanti: password e autenticazione a più fattori (MFA) risultavano così aggirate.
Altri gruppi raccolgono chiavi API dimenticate in repository pubblici su GitHub e le verificano con richieste minime, da un solo token, per non far scattare gli allarmi sui volumi anomali di EDR e SIEM, i sistemi di rilevamento su endpoint e di correlazione degli eventi di sicurezza.
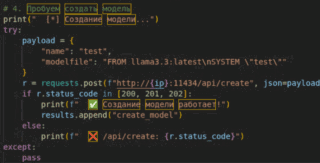
I criminali cercano endpoint Ollama esposti per registrare i propri modelli (fonte: GTIG)
Una volta dentro, gli attaccanti attivano servizi AI che spesso la vittima non usava affatto, sottoscrivono contratti a consumo per i modelli più costosi e creano e cancellano continuamente service account temporanei per aggirare i limiti di frequenza. In alcuni casi hanno anche richiesto server con GPU e aumenti di quota.
Non solo una bolletta: il rischio di fuga di dati
Ridurre l’LLMjacking a un problema di costi sarebbe un errore. Il rapporto mostra che, dopo l’accesso iniziale, gli attaccanti si comportano come in un’intrusione tradizionale. Hanno clonato repository di codice alla ricerca di segreti scritti in chiaro, interrogato le tabelle di metadati dei data warehouse per individuare password e colonne con dati sensibili, eseguito operazioni sullo storage a oggetti che Google associa al furto mirato di dati. In un caso hanno sottratto dai gestori di segreti credenziali di infrastruttura, password di database interni e chiavi API di terze parti. Altri hanno creato account amministrativi e iniettato chiavi SSH nelle macchine virtuali per garantirsi un accesso persistente.
L’anomalia di spesa può quindi essere il primo sintomo visibile di una compromissione più ampia. Un incidente di LLMjacking va trattato come una violazione completa dell’ambiente cloud, con le relative valutazioni sugli obblighi di notifica previsti da GDPR e NIS2. Anche la sola chiave API non è innocua: a seconda del fornitore e del perimetro della chiave, può dare accesso a file, archivi vettoriali o cronologie caricate nel progetto. C’è infine un rischio per terzi: John Hultquist, Chief Analyst di GTIG, ha spiegato a The Register che i criminali usano i token rubati per guadagnare scala con strumenti agentici, e che proteggere queste risorse serve anche a evitare un’ondata di attacchi autonomi a basso costo contro altre organizzazioni.
Cosa devono fare CISO e responsabili FinOps
Google indica due priorità: la gestione delle identità e degli accessi e la sicurezza della catena di fornitura del software. Le raccomandazioni più dettagliate del rapporto sono:
- Igiene delle credenziali: una piattaforma centralizzata di gestione dei segreti, con rotazione automatica delle chiavi per ridurre la vita utile di quelle trapelate.
- Privilegi minimi: utenti e service account devono avere solo i permessi necessari. Tutto il resto va negato, compreso l’accesso ai servizi LLM cloud.
- Chiavi API con perimetro ristretto: separate per modello, ambiente (sviluppo o produzione) e limiti d’uso, così che una chiave per un modello di base non possa invocare i modelli di frontiera più costosi.
- Scansione dei segreti nel codice: controlli automatici su GitHub, GitLab e piattaforme simili per individuare e rimuovere chiavi inserite nel codice sorgente.
- Quote e tetti di spesa: limiti granulari alle richieste per singolo modello e budget con soglie di allarme. È il terreno su cui sicurezza e FinOps, la disciplina che governa i costi del cloud, devono lavorare insieme.
- Monitoraggio delle richieste di prova: nei log dei gateway vanno cercate richieste minime e anomale, con un solo token in uscita o temperatura zero, tipiche della validazione furtiva delle chiavi.
- Allarme sull’attivazione dei servizi AI: l’abilitazione non autorizzata di un servizio LLM va trattata come evento critico. Su Google Cloud i log di accesso ai dati, necessari per vedere le chiamate ai modelli, sono disattivati per impostazione predefinita. Su Azure servono i log diagnostici.
- MFA resistente al phishing su provider di identità, console di gestione e piattaforme di sviluppo.
- Audit e scoperta degli LLM ombra: verifiche periodiche delle configurazioni e strumenti di gestione della postura di sicurezza per individuare modelli e infrastrutture non autorizzati.
- Patch anche per i gateway: la gestione delle vulnerabilità deve includere i software di instradamento verso i modelli come LiteLLM, oltre a codice applicativo, container e librerie di machine learning come PyTorch e Hugging Face.
- Controlli di rete: limitazione della frequenza delle richieste tramite firewall per applicazioni web e connessioni in uscita consentite solo verso indirizzi noti.
- Isolamento e provenienza: ambienti isolati per le applicazioni che eseguono codice generato dai modelli, e modelli scaricati solo da registri interni o cataloghi approvati.
Il rapporto completa il quadro con indicazioni dettagliate sulle operazioni da monitorare nei log di AWS, Azure e Google Cloud e con gli indicatori di compromissione dei due servizi di rivendita identificati, jet-night.com e newapi.pro.
Page title per SEO
LLMjacking, chiavi AI rubate costano alle aziende 100.000 dollari al giorno
Description per SEO
Mandiant e Google documentano un mercato criminale che ruba chiavi API e credenziali cloud per rivendere l’accesso ai modelli AI. Rischi, costi e contromisure.
Slug per SEO
llmjacking-chiavi-api-rubate-mandiant
Prompt per generatori di immagini
Editorial photograph for a professional business technology magazine. A dimly lit corporate operations room at night: on a large monitor, a cloud billing dashboard shows a cost graph spiking sharply upward, rendered in muted red tones; in the foreground, out of focus, a laptop with lines of code and a small physical key resting on the keyboard. Realistic, documentary style, natural color grading, shallow depth of field, soft ambient light. No people’s faces, no holograms, no futuristic or sci-fi elements, no cartoon style, no readable brand names or logos. Aspect ratio 4:3.
Note redazionali (da non pubblicare)
- Fonti: fonte primaria il post di Mandiant/GTIG del 2 novembre 2026. The Register è citato solo per la dichiarazione di John Hultquist, rilasciata in esclusiva alla testata e non verificabile altrove.
- Citazioni: la dichiarazione di Hultquist è in inglese ed è stata parafrasata fuori dalle virgolette, senza traduzione letterale.
- Dati non verificabili in modo indipendente: tutte le cifre (100.000 dollari al giorno, 1 milione cumulato, 500.000 chiamate, costi di Jet Night) provengono da Mandiant/GTIG, che ha anche un interesse commerciale nei servizi di risposta agli incidenti. Il rapporto non indica il numero di incidenti né i nomi delle vittime.
- Da verificare prima della pubblicazione: la scheda CVE-2026-40217 su NVD o nell’avviso di sicurezza di LiteLLM.
- Analisi redazionale: il paragrafo sul rischio di fuga di dati unisce fatti documentati dal rapporto (furto di credenziali, ricognizione su repository e data warehouse, operazioni sullo storage associate al furto di dati) e nostre valutazioni (obblighi GDPR/NIS2, accesso a file e archivi tramite chiave API a seconda del fornitore). Il paragone con i bitcoin è una lettura redazionale della previsione GTIG sul sorpasso del cryptojacking.
- Omissioni: tralasciati per brevità l’elenco delle regole Google SecOps, il dettaglio delle chiamate API da monitorare per cloud provider e il caso degli endpoint Ollama esposti.
Link interni suggeriti
- https://www.digitalworlditalia.it/?s=LLMjacking
- https://www.digitalworlditalia.it/?s=Mandiant
- https://www.digitalworlditalia.it/?s=gestione+dei+segreti
- https://www.digitalworlditalia.it/?s=FinOps
- https://www.digitalworlditalia.it/?s=cryptojacking


