L’attacco ai frigoriferi è una tragedia annunciata che si poteva evitare
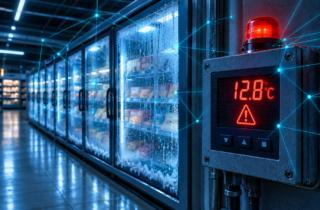
Nella notte tra l’1 e il 2 novembre, un attacco cyber coordinato ha manomesso da remoto i controller di refrigerazione di circa 130 supermercati ed esercizi alimentari in nove Paesi europei, dal Belgio all’Irlanda, dalla Svezia al Portogallo. È la seconda ondata dopo quella che a metà ottobre aveva colpito circa 700 negozi in Francia, e questa volta anche l’Italia è nell’elenco delle vittime.
Il caso meglio documentato è siciliano. Giuseppe Spadaro, direttore generale del Gruppo Radenza, che gestisce in franchising punti vendita a marchio Coop, ha confermato all’ANSA che l’attacco ha colpito almeno tre negozi a Catania e uno a Palermo, intorno alle quattro del mattino. L’amministratore delegato Danilo Radenza parla di un attacco al sistema di telecontrollo dei banchi surgelati. Coop Italia precisa che nei punti vendita a gestione diretta non è stata rilevata alcuna anomalia.
Altre due vittime sono state confermate dall’Agenzia per la Cybersicurezza Nazionale: un’azienda toscana di ristorazione collettiva, che ha inviato una notifica di incidente ai sensi della NIS, e un’impresa emiliana di surgelati, il cui attacco è stato rilevato dall’Agenzia ma non ancora notificato. Il resto è materia da maneggiare con cautela. Le cifre di sei o dodici punti vendita siciliani circolate in queste ore non hanno fonti nominative, il coinvolgimento di un supermercato Conad a Palermo poggia sulla testimonianza anonima di un dipendente e quello dei supermercati Decò è stato smentito dal Gruppo Arena.
Un attacco che non sarebbe dovuto accadere
Il dato più preoccupante a nostro avviso non è il numero delle vittime o l’entità dei danni, ma il fatto che l’attacco sia avvenuto tre settimane dopo un’analoga ondata di attacchi ai sistemi di raffreddamento dei supermercati francesi che aveva già mostrato in anteprima tutto quel che è accaduto lo scorso weekend: bersagli, tecnica, falle sfruttate, sistemi colpiti, orari. Il CERT-FR aveva pubblicato un’allerta con l’elenco dei prodotti coinvolti e, il 13 ottobre, anche l’ACN aveva diramato “misure urgenti di verifica e mitigazione” rivolte espressamente alla distribuzione alimentare e alla filiera del freddo. Danfoss, il vendor più coinvolto, aveva invitato i clienti a scollegare da Internet gli apparati vulnerabili.
L’ACN aveva diramato “misure urgenti di verifica e mitigazione” rivolte espressamente alla distribuzione alimentare
Chi a tre settimane di distanza aveva ancora un controller raggiungibile dalla rete con la password di fabbrica ha ignorato un’allerta pubblica, specifica e ripetuta. Lo confermano gli operatori del settore: in Estonia il negozio colpito era l’ultimo della catena Selver non ancora migrato al nuovo sistema, mentre in Belgio l’installatore Sabcobel spiega che “molti, ma non tutti” i clienti avevano seguito le raccomandazioni dopo il caso francese. La seconda ondata ha colpito soprattutto ciò che era rimasto scoperto. Per un’azienda della filiera alimentare, in queste condizioni, non aver verificato e messo in sicurezza gli impianti è una responsabilità grave, non una sfortuna.
La dinamica: sbrinamento forzato e termostato a +50 °C
Come dicevamo, il meccanismo è lo stesso dell’ondata francese. Gli attaccanti accedono all’interfaccia web di gestione dei controller e agiscono in due modi: portano gli evaporatori in modalità di sbrinamento, allungando i cicli fino a ore, oppure alzano direttamente la temperatura impostata sul termostato, in diversi casi fino a +50 °C.
L’attacco avviene di notte, a negozio chiuso, e lo sbrinamento ha il vantaggio di non far scattare subito gli allarmi: quando il personale se ne accorge, la merce spesso è da buttare. I 50 °C spesso citati non sono fortunatamente la temperatura effettivamente raggiunta nei frigoriferi, ma quella impostata. In qualche caso, gli allarmi sono scattati in tempo per permettere di ripristinare i sistemi dopo un abbassamento effettivo di un paio di gradi, cosa che ha consentito di salvare la merce.
Non è però andata così dappertutto. In Belgio un solo punto vendita Delhaize stima perdite per almeno 100.000 euro. Secondo il CEO dell’installatore belga Sabcobel, gli attaccanti sono entrati nei sistemi dei singoli supermercati, non in quelli dei manutentori.
Le falle: apparati obsoleti, esposti e con password di default
Il vettore principale non è una vulnerabilità sofisticata. Danfoss ha confermato che anche a novembre sono coinvolti suoi prodotti e che la debolezza sta soprattutto nel software obsoleto. Nei Paesi Bassi, ha precisato il vendor, i sistemi colpiti non erano su una rete protetta e usavano ancora le password di default. Per la Francia l’azienda aveva indicato soprattutto due modelli fuori supporto: il System Manager AK-SM 800, a fine vita da maggio 2021, e l’AK-SC 355, dismesso nel 2016. Entrambi non ricevono più aggiornamenti di sicurezza: l’unica contromisura è isolarli o sostituirli. Erano stati colpiti anche alcuni AK-SM 800A con firmware non aggiornato.
Per i prodotti colpiti esistono vulnerabilità note. Claroty Team82 ha documentato sulla serie AK-SM 800A tre CVE: un bypass di autenticazione basato su un meccanismo nascosto, il “code of the day”, che ricava la password di amministratore dalla data del dispositivo (CVE-2025-41450), una command injection post-autenticazione (CVE-2025-41451) e un’iniezione nella configurazione nginx (CVE-2025-41452). Sono state corrette nel firmware R4.3.1. Nessuna autorità, però, le ha indicate come vettore degli attacchi. Per il caso francese il direttore dell’ANSSI, Vincent Strubel, nella relazione al Senato ha parlato di “difetti di sicurezza elementari”: esposizione diretta su Internet, amministrazione senza protezioni, password deboli.
Secondo Censys le interfacce Danfoss esposte in Francia sono scese da 1.825 a 220 in tre settimane, ma nel mondo restano oltre mille. Il nodo, per un CISO, è di governance più che di patching: la refrigerazione è spesso gestita da installatori esterni, con router cellulari e indirizzi IP pubblici propri, fuori dall’inventario e dai controlli dell’IT centrale. ICA in Svezia e Coop Svezia lo hanno detto esplicitamente: i negozi colpiti erano collegati a un fornitore esterno, nel secondo caso tramite rete mobile.
La risposta italiana: ACN, Palazzo Chigi e Copasir
L’ACN si è mossa su due tempi. Il 13 ottobre, a ridosso dell’ondata francese, aveva già pubblicato un documento di misure urgenti per la distribuzione alimentare, la logistica, la refrigerazione industriale e i manutentori. Il testo diagnosticava già il problema. Le misure richieste andavano dall’inventario dei dispositivi, compresi i router cellulari dei manutentori, alla segregazione tra reti OT e IT, fino all’accesso remoto solo tramite VPN e autenticazione a più fattori.
Il 2 novembre l’Agenzia ha reso noti i due casi italiani, ha intensificato il monitoraggio e ha richiesto a tutti gli operatori di applicare “immediatamente” le misure di ottobre, verificando “con la massima urgenza” l’esposizione su Internet dei sistemi di controllo e teleassistenza. Ha inoltre convocato le federazioni di settore e le principali aziende della GDO.
Sul piano politico, il 3 novembre il sottosegretario Alfredo Mantovano ha coordinato a Palazzo Chigi una riunione con il direttore dell’ACN e i vertici di AISI e AISE. Il Copasir ha in calendario l’audizione del direttore dell’AISI e, il 4 novembre, quella del direttore dell’ACN. Indaga anche la Polizia Postale, che sta ricostruendo provenienza ed entità degli attacchi.
Le zone grigie di NIS2 e Cyber Resilience Act
Il perimetro colpito, fatto di negozi, franchisee, manutentori e apparati legacy, coincide in buona parte con quello che le norme europee sulla sicurezza delle infrastrutture critiche oggi non coprono o coprono male.
La NIS2, recepita in Italia con il D.Lgs. 138/2024, include il settore alimentare nell’Allegato II, tra gli “altri settori critici”: le imprese che vi rientrano sono soggetti importanti, non essenziali. Ma il perimetro è la produzione, la trasformazione e la distribuzione all’ingrosso; il commercio al dettaglio resta fuori dal perimetro. È il motivo per cui la ristorazione collettiva toscana ha inviato una notifica NIS, mentre i supermercati siciliani in franchising, con ogni probabilità, non erano tenuti a farlo.
Restano almeno due zone grigie. La prima: molti gruppi della GDO rientrano nella NIS2 per i propri centri di distribuzione o stabilimenti produttivi, ma non è chiaro fino a che punto i loro obblighi, compresa la sicurezza della catena di fornitura, arrivino al frigorifero del singolo punto vendita, spesso intestato a una società diversa o a un franchisee.
La seconda: i manutentori che gestiscono da remoto gli impianti potrebbero in teoria essere considerati fornitori di servizi gestiti, categoria prevista dalla direttiva, l’interpretazione è tutta da verificare, e gran parte di loro è comunque sotto le soglie dimensionali.
Il Cyber Resilience Act non chiude il buco, almeno per ora. I requisiti essenziali, tra cui la configurazione “sicura per impostazione predefinita”, si applicheranno solo dall’11 dicembre 2027. Il regolamento non parla esplicitamente di password di fabbrica univoche, a differenza della normativa britannica: il principio, però, è di fatto incompatibile con una credenziale di fabbrica condivisa, e i dettagli arriveranno dalle norme tecniche armonizzate. Soprattutto, il CRA non è retroattivo: i prodotti già sul mercato restano fuori dai requisiti, salvo modifiche sostanziali. E vincola il produttore, non chi installa l’apparato e lo espone su Internet.
Il confine tra vulnerabilità del prodotto e cattiva configurazione dell’installatore è però una delle zone grigie che il legislatore e le autorità dovrebbero definire meglio.
Cosa fare subito
Le indicazioni di ACN e CERT-FR convergono su poche priorità, valide non solo per la refrigerazione ma per tutto l’OT “minore” di negozi e magazzini, da sistemi di condizionamento a BMS.
- Inventario. Censire controller, supervisori, gateway e accessi di teleassistenza, compresi i router cellulari installati dai manutentori.
- Stop all’esposizione diretta. Nessuna interfaccia di gestione deve essere raggiungibile da Internet; l’accesso remoto va riaperto solo tramite VPN con autenticazione a più fattori.
- Verifica delle configurazioni. Controllare setpoint, programmi di sbrinamento e funzionamento degli allarmi; in caso di compromissione, ripristinare e riconfigurare prima di rimettere in servizio.
- Credenziali e firmware. Eliminare le password di default; sugli AK-SM 800A aggiornare almeno alla release R4.3.1 e impostare il livello di sicurezza più restrittivo.
- Sostituzione del legacy. Gli apparati fuori supporto, come AK-SM 800 e AK-SC 355, vanno isolati del tutto o sostituiti: un reset non basta, se l’esposizione resta.
- Contratti e responsabilità. Definire con manutentori e franchisee chi gestisce credenziali, aggiornamenti e allarmi, e portare l’OT di negozio nei programmi di vulnerability management.
- Segnalazione. Comunicare gli incidenti al CSIRT Italia e, per i soggetti NIS2, rispettare i tempi di notifica.
La sicurezza della filiera alimentare passa anche dal termostato di un banco frigo. Aspettare che una norma lo imponga, dopo due ondate di attacchi annunciati, non è più una scelta difendibile.


