Microsoft annuncia nuovi strumenti tecnici per il cloud sovrano, ma il nodo resta giuridico
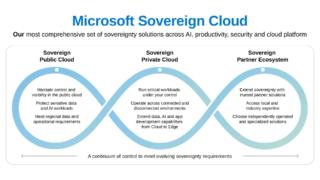
Microsoft ha presentato oggi, durante la tappa francese del Frontier Tour, nuove funzionalità per Microsoft Sovereign Cloud, l’offerta lanciata nel 2025 per le organizzazioni con requisiti di sovranità digitale. Gli annunci riguardano tre ambiti – cloud pubblico, cloud privato gestito dal cliente ed ecosistema di partner – e vengono presentati come l’attuazione concreta dei cinque impegni digitali assunti con l’Europa nell’aprile 2025.
Secondo Douglas Phillips, President e Chief Technology Officer di Microsoft Specialized Clouds, “la sovranità digitale dovrebbe dare alle organizzazioni maggiore controllo e sicurezza sulla tecnologia da cui dipendono”. L’approccio dichiarato parte dal singolo carico di lavoro: ciascuna applicazione riceve il livello di controllo che le serve, senza imporre a tutte lo stesso modello di distribuzione.
Più visibilità sugli accessi nel cloud pubblico
La novità più visibile è il Sovereign Control Panel, che entrerà in anteprima pubblica durante Microsoft Ignite (San Francisco, 17–20 novembre). Si tratta di una vista unificata nel portale Azure che mostra l’assetto di sovranità dell’organizzazione, segnala lacune e rischi, mappa le dipendenze tra i carichi di lavoro e aiuta a valutarne la portabilità verso altri ambienti.
Sul fronte degli accessi, per i clienti dell’Unione Europea e dell’EFTA (l’Associazione europea di libero scambio con Islanda, Liechtenstein, Norvegia e Svizzera) Microsoft sta introducendo Data Guardian. Il servizio affida a un partner europeo, con personale residente in Europa, la supervisione degli accessi remoti degli ingegneri Microsoft ai sistemi di produzione, limitatamente ai casi previsti.
Lo affianca Production Touch Ledger, che registra questi accessi e le azioni compiute in registri a prova di manomissione, cioè costruiti in modo che ogni alterazione risulti rilevabile.
È poi disponibile la gestione esterna delle chiavi con Azure Managed HSM. Un HSM (Hardware Security Module) è un dispositivo fisico dedicato a generare e custodire chiavi crittografiche. Con questa funzione la chiave radice può risiedere su hardware di proprietà del cliente, nel proprio data center o presso una terza parte fidata, quindi fuori dall’infrastruttura Microsoft. La copertura riguarda però solo i servizi Azure supportati, il cui elenco non compare nell’annuncio.
In anteprima limitata arrivano infine le Azure Confidential Clean Rooms, che applicano il confidential computing – l’elaborazione dei dati in ambienti hardware isolati e verificabili protetti anche mentre sono in uso – all’analisi condivisa di dati sensibili tra più organizzazioni.
Queste misure si ricollegano al terzo impegno del 2025, dedicato alla protezione dei dati europei, che già prevedeva strumenti come Customer Lockbox (l’approvazione preventiva, da parte del cliente, degli accessi Microsoft ai suoi dati) e chiavi di cifratura controllate dal cliente.
Il cloud privato si estende a dati, sviluppo e AI
Il secondo filone riguarda Sovereign Private Cloud, basato su Azure Local, la piattaforma che porta i servizi Azure su hardware installato nei data center del cliente. La possibilità di passare un carico di lavoro dalla modalità connessa a quella completamente disconnessa (air gapped) entra in anteprima pubblica, accompagnata da nuove linee guida e architetture di riferimento per la continuità operativa.
Cresce anche il catalogo dei servizi eseguibili in locale:
- SQL Server è già disponibile, mentre DocumentDB e Blob Storage entrano in anteprima pubblica;
- GitHub Enterprise Local sarà disponibile da Ignite, con la possibilità di usare GitHub Copilot su modelli ospitati localmente;
- Foundry Local, l’ambiente per eseguire modelli AI on-premise, sarà disponibile da Ignite anche in modalità disconnessa, con modelli Microsoft, di partner, open-weight e open source;
- l’integrazione con Microsoft 365 Local, che porta SharePoint ed Exchange su server gestiti dal cliente, resta in anteprima per clienti selezionati;
- le macchine virtuali confidenziali su Azure Local sono disponibili.
Azure Local supporterà inoltre la multitenancy, cioè la separazione di risorse e governance tra più tenant (unità logiche indipendenti) sulla stessa infrastruttura fisica. Per questa funzione non viene indicata una data. Il filone rimanda al secondo impegno del 2025, quello sulla resilienza digitale e sulla continuità dei servizi anche in caso di tensioni geopolitiche.
L’ecosistema di partner
Il terzo ambito è l’ecosistema. Tra i National Partner Clouds, ambienti gestiti in modo indipendente, Microsoft cita Bleu, la joint venture francese di Capgemini e Orange. L’elenco dei 29 partner comprende anche Delos Cloud, la controllata di SAP che realizza il cloud sovrano per la pubblica amministrazione tedesca, e la francese Mistral. Entrambe le iniziative nazionali erano già al centro del primo impegno del 2025.
Una parte consistente dell’elenco, però, è composta da aziende con sede negli Stati Uniti: AMD, Intel, NVIDIA, Dell Technologies, HPE, Supermicro, F5, Fortinet, Rubrik, tra le altre. L’ecosistema amplia le opzioni tecniche, ma non riduce in modo uniforme l’esposizione a giurisdizioni extraeuropee lungo tutta la catena di fornitura.
Il limite giuridico: CLOUD Act e sanzioni secondarie
Il punto critico resta giuridico, non tecnico. Il CLOUD Act, legge statunitense del 2018, consente alle autorità USA di chiedere alle aziende americane i dati che controllano, indipendentemente da dove siano conservati. Il 10 giugno 2025, ascoltato sotto giuramento da una commissione d’inchiesta del Senato francese, Anton Carniaux, direttore degli affari legali e pubblici di Microsoft France, ha ammesso di non poter garantire che i dati dei cittadini francesi non vengano mai trasmessi alle autorità statunitensi senza l’assenso di Parigi, precisando che finora non è mai accaduto.
Gli impegni del 2025 rispondevano a questo rischio con strumenti legali e organizzativi: un consiglio di amministrazione composto solo da europei per le attività nei data center del continente, l’impegno contrattuale a contestare in tribunale eventuali ordini di sospensione dei servizi e una copia di riserva del codice custodita in Svizzera. Contestare un ordine in tribunale, tuttavia, non equivale a poterlo respingere.
Gli annunci di oggi sono invece tutti tecnici e operativi. Registri a prova di manomissione e supervisione da parte di un partner europeo documentano gli accessi, ma non li impediscono quando sono richiesti per legge. Lo stesso post di Microsoft presenta queste funzioni come controlli che possono supportare una strategia di sovranità più ampia, non come una soluzione radicale al problema giurisdizionale.
Le misure che riducono davvero l’esposizione sono quelle in cui Microsoft non ha accesso materiale ai dati: chiavi su hardware del cliente, ambienti disconnessi, cloud nazionali gestiti da terzi. Anche in questi casi, però, software, aggiornamenti e licenze restano Microsoft. Microsoft si è messa nella condizione di non poter materialmente accedere ai dati dei clienti in modo nascosto, ma è comunque tenuta a ottemperare a ordini dell’amministrazione USA.
Per esempio, tra sei mesi Microsoft sarà tenuta – come tutte le aziende americane e non solo – a sospendere l’erogazione di servizi alla Corte Penale Internazionale dell’Aia, diventata bersaglio di sanzioni secondarie con ordine esecutivo dello scorso 9 ottobre.
Detto ciò, per CIO e responsabili IT di settori regolati, soggetti a NIS2 o DORA, il pacchetto offre strumenti utili per classificare i carichi di lavoro e documentare chi accede a cosa. La valutazione decisiva resta però a monte: stabilire quali dati possono tollerare il rischio giuridico residuo di un fornitore statunitense e quali richiedono un’infrastruttura e un operatore interamente sotto giurisdizione europea.