Attacchi cyber a energia e utility quasi raddoppiati nel primo semestre 2026. E l’Asia supera l’Europa
Nel primo semestre 2026 gli incidenti informatici noti nel settore Energy & Utilities sono stati 70 a livello mondiale, contro i 36 dello stesso periodo del 2025. L’aumento è del 94% e in sei mesi il totale raggiunge già l’89% di quanto registrato nell’intero anno precedente. Il cybercrime, cioè gli attacchi a scopo di lucro, è responsabile di 64 casi su 70. Per la prima volta l’area più colpita è l’Asia, con 29 incidenti.
I dati arrivano dall’approfondimento settoriale del Rapporto Clusit 2026, presentato oggi a Milano durante il Security Summit Energy & Utilities, organizzato da Clusit (Associazione Italiana per la Sicurezza Informatica) con Astrea e AIPSA nella sede di Snam.
L’Asia diventa l’area più colpita
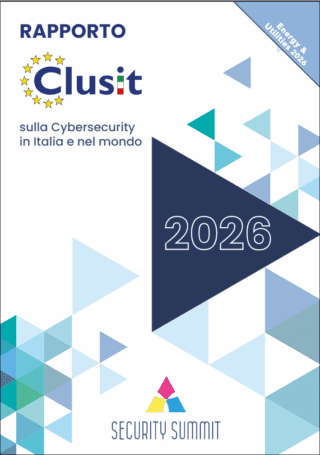
Il rapporto Clusit Energy e Utilities 2026 si può sfogliare e scaricare dal sito Clusit.it
I 29 incidenti asiatici valgono il 41% del totale semestrale. Nell’intero 2025 erano stati 10, pari al 13%: in sei mesi i casi a est sono quindi quasi triplicati rispetto a tutto l’anno precedente. Secondo Clusit, oltre un terzo degli incidenti asiatici si concentra in Medio Oriente.
L’Europa scende invece dal 49% al 26% del totale. In valore assoluto i casi europei crescono comunque, da 12 a 18 rispetto al primo semestre 2025. È un aumento del 50%, sensibilmente inferiore al +94% registrato a livello globale. È uno di quei casi in cui verrebbe da dire “mal comune, mezzo gaudio”, se solo ci fosse qualcosa di cui compiacersi.
Come consuetudine, questi dati vanno presi con cautela, perché Clusit mappa gli incidenti di cui è data pubblicamente notizia e la propensione a rendere pubblici gli incidenti varia molto da un’area all’altra. In Europa il settore è soggetto a una normativa tra le più stringenti, rafforzata dalla direttiva NIS2, che colloca energia, acqua potabile e acque reflue tra i settori ad alta criticità. C’è poi un tema di dimensione del campione: con 70 casi complessivi, pochi episodi in più o in meno bastano a spostare in modo significativo le percentuali.
Cybercrime quasi esclusivo, guerra informatica in Medio Oriente
La quota del cybercrime sale al 91,4%, il valore più alto degli ultimi cinque anni. L’hacktivism, cioè gli attacchi a sfondo politico o ideologico, crolla all’1,4%: un solo caso, il dato più basso dal 2021.
Cresce invece l’Information Warfare – la categoria con cui Clusit classifica le operazioni riconducibili a conflitti e interessi statali – che arriva al 7,1%. Si tratta di cinque incidenti, concentrati tra fine febbraio e inizio aprile 2026 e diretti tutti contro organizzazioni del settore energetico in Medio Oriente, in coincidenza con l’escalation del conflitto che ha coinvolto l’Iran.
La distinzione tra le categorie, però, è sempre meno netta. “Le tensioni in Medio Oriente pesano sui dati, ma attribuire un incidente è sempre più difficile: l’intelligenza artificiale mette strumenti sofisticati, velocità ed efficacia alla portata di tutti, e rende sfumato il confine tra criminali, hacktivisti e possibili attori statali”, ha spiegato Alessio Pennasilico, del comitato scientifico di Clusit. Per gli operatori la conclusione pratica è la stessa: “Per chi gestisce un impianto idrico o una rete elettrica, però, la difesa non cambia: conta ridurre l’impatto, chiunque ci sia dietro”.
Furti di dati e ransomware
In 54 casi su 70 (77%) la tecnica d’attacco non è stata resa nota, contro il 48% del 2025. Quasi tutti questi episodi (53) sono furti di dati, che per loro natura non rivelano il vettore d’ingresso. Il dato riduce la capacità di trarre indicazioni operative dal rapporto: per tre incidenti su quattro non si sa come gli attaccanti siano entrati.
Tra i 16 incidenti con tecnica nota prevale nettamente il malware, con 12 casi, tutti ransomware. Lo sfruttamento di vulnerabilità, che nel 2025 rappresentava il 14% dei casi, si riduce a un solo episodio. Restano marginali gli attacchi DDoS (Distributed Denial of Service, che rendono irraggiungibili i servizi saturandoli di traffico), con due soli casi.
Meno incidenti “Critical”, ma quasi tutti gravi
Clusit valuta anche la gravità degli incidenti, e qui il quadro è meno allarmante di quanto suggeriscano i volumi. Gli incidenti di livello Critical scendono dal 39% al 30%, il valore più basso dal 2021, mentre quelli Extreme sono 2. Cresce di conseguenza la fascia High, che passa dal 47% al 66%. Secondo i ricercatori, è il segno di una maggiore capacità delle aziende di contenere l’impatto, soprattutto nei casi più gravi.
Il miglioramento va comunque ridimensionato: 69 incidenti su 70 rientrano nelle tre fasce di impatto più alte della scala Clusit. Tra i casi più gravi del semestre, il rapporto cita attacchi ransomware contro un impianto di trattamento delle acque, un operatore di oleodotti e un distributore di energia elettrica.
Il rischio dell’effetto domino
Per Pennasilico la sicurezza informatica sta diventando per gli operatori del settore anche una questione di reputazione: “Oggi per molte aziende dell’energia e delle utility la cybersecurity è parte integrante dell’ESG: significa dimostrare diligenza e consapevolezza del proprio ruolo, per meritare la fiducia del Sistema Paese”.
Il punto, però, resta la natura dei servizi colpiti. “Nel settore Energy & Utilities anche pochi incidenti sono un rischio inaccettabile per la società civile, perché le conseguenze possono toccare intere città o regioni”, ha concluso Pennasilico. L’interdipendenza tra reti e servizi, anche su base geografica, fa sì che un incidente locale possa propagarsi con un effetto domino molto più ampio. Il Rapporto Clusit Energy & Utilities relativo al primo semestre 2026 è disponibile sul sito clusit.it.


