Ricorderemo quello del 2026 come l’ottobre nero della cybersicurezza, o come il più tranquillo tra quelli che verranno?
Indice dell'articolo
Dal 2004 Ottobre, quando fu istituito dalla CISA, agenzia americana per la sicurezza informatica, ottobre è il mese della consapevolezza sulla cybersecurity (cybersecurity awareness month). Anche la controparte europea ENISA ha istituito da tempo il cybersecurity month in ottobre. Mai come nel 2026, però questo mese non ha avuto bisogno di celebrazioni e articoli dedicati per promuovere conoscenze sul tema. È bastata la cronaca quotidiana.
A ottobre 2026 il National Vulnerability Database (NVD), il database statunitense delle vulnerabilità, ha pubblicato 17.060 nuove vulnerabilità, un record. Nello stesso mese sono arrivate le falle critiche PHP2Shell nel linguaggio PHP, il furto da 6,3 miliardi di dollari a Binance, il sabotaggio dei frigoriferi in centinaia di supermercati francesi e molti, molti altri incidenti di gravità mai vista prima. Anche in italia vengono colpiti il ministero degli esteri e la camera dei deputati, con attacchi anche alla casella email da deputata di Giorgia Meloni.
Diversi fattori hanno contribuito a rendere il mese scorso “l’ottobre nero” della cybersecurity, come ormai viene chiamato. La situazione di tensione internazionale ha senz’altro reso molto più attivi attori governativi e loro supporter.
C’è poi la crescita dell’utilizzo dei modelli AI specializzati in cybersecurity che – se da un lato consente ai difensori di scovare vulnerabilità da correggere – dall’altro offre ai criminali la possibilità di sfruttarle prima che i gestori dei servizi abbiano il tempo di applicare le patch.
Vediamo quindi di seguito un po’ di fatti e numeri e capiamo perché sta accadendo tutto questo.
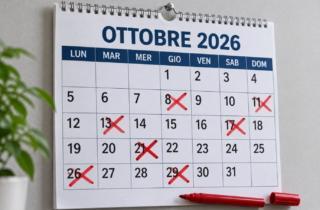
Le date principali dell’ottobre nero
- 8 ottobre – Il sito della Farnesina subisce un attacco, “efficacemente mitigato dai sistemi di protezione”, secondo il ministero. La stampa lo attribuisce al collettivo filorusso NoName057.
- 11 ottobre – Di notte qualcuno manda in sbrinamento i frigoriferi di circa 700 supermercati francesi. Le temperature salgono fino a 50 °C, e in un supermercato in Normandia fino a 80 °C. I controller Danfoss AK-SM800 e AK-SC355, fuori supporto rispettivamente dal 2021 e dal 2016, erano raggiungibili da Internet con utente “admin” e la data del giorno come password. I danni stimati superano i 10 milioni di euro.
- 13 ottobre – Microsoft corregge 1.413 vulnerabilità in un solo Patch Tuesday, record assoluto, inclusa una zero-day di Windows Shell.
- 17 ottobre – Un ricercatore dimostra che le chiavi private di otto certificati intermedi dell’autorità di certificazione indiana eMudhra sono ricavabili. Chrome le blocca in meno di due ore. Il 22 ottobre eMudhra abbandona il mercato dei certificati TLS.
- 21 ottobre – Il giorno più pesante. PHP rilascia le versioni 8.5.12, 8.4.27, 8.3.36 e 8.2.35 contro PHP2Shell (CVE-2026-109618 e CVE-2026-109619, CVSS 9,2), che consente l’esecuzione remota di codice (RCE) senza autenticazione. GitLab corregge CVE-2026-110264 (CVSS 10), presente dalla versione 7.0 del 2014. Node.js corregge la falla nel decompressore Brotli nota come Node2Shell. Il pacchetto LiteLLM 1.107.0, gateway open source per modelli linguistici, viene pubblicato su PyPI con un malware che ruba credenziali. Microsoft documenta la campagna del gruppo cinese Storm-0940, che ha compromesso ConnectWise.
- 26 ottobre – La CISA inserisce PHP2Shell nel catalogo KEV: lo sfruttamento è confermato.
- 27 ottobre – Fonti della Camera dei deputati confermano un attacco ai sistemi informatici; tra le caselle di posta prese di mira c’è quella della presidente del Consiglio Giorgia Meloni. Non è confermato che siano state effettivamente violate.
- 29 ottobre – Tra le 16:05 e le 16:20 ora di New York escono da Binance 6,36 miliardi di dollari in criptovalute da dieci blockchain: 3,8 miliardi in Ethereum, 18.270 bitcoin (1,5 miliardi), 628 milioni su TRON. Il 31 ottobre l’FBI attribuisce il furto al gruppo nordcoreano TraderTraitor. Tra 2,7 e 3 miliardi sono stati congelati, a partire da Tether alle 17:01 e da Circle tre minuti dopo; 1,5 miliardi non sono congelabili e 1,8 miliardi restano agli attaccanti. Binance dichiara di aver ricostituito il 90% delle perdite.
In Italia il CSIRT dell’Agenzia per la cybersicurezza nazionale (ACN) ha contato al 25 ottobre 741.523 servizi PHP esposti, di cui 285.149 con versioni potenzialmente vulnerabili: l’81,9% di quelli con versione identificabile. L’indicazione dell’ACN è netta: “Aggiornare immediatamente i sistemi vulnerabili”.
L’AI impiegata su tre fronti
Per capire perché ottobre sia andato così bisogna tornare alla primavera. Ad aprile Anthropic ha avviato Project Glasswing, che concede a un gruppo selezionato di aziende di sicurezza e manutentori di software l’accesso controllato a Claude Mythos. Nel giro di poche settimane, i primi 50 partner avevano già trovato oltre 10.000 vulnerabilità di gravità alta o critica. A maggio OpenAI ha lanciato Daybreak, poi diviso il 10 agosto in due livelli: Daybreak Blue, con i modelli generalisti, e Daybreak Red, riservato alla ricerca di vulnerabilità e alla convalida di exploit con il nuovo GPT-5.6-Cyber. Nei test interni di OpenAI questo modello porta a termine il 95% delle richieste di sicurezza avanzata, contro l’1,5% del modello standard da cui deriva. Il 2 settembre è stata la volta di Google con il programma Fairwind, che affianca il modello Gemini 3.8 Flash Cyber a CodeMender, un agente che genera le correzioni. Secondo Google vi partecipano già oltre 650 organizzazioni.
Lo schema è lo stesso per tutti. I modelli più capaci nella ricerca di falle restano dietro un cancello, fatto di verifica dell’identità, monitoraggio e vincoli d’uso, perché la stessa capacità che serve a difendere serve anche ad attaccare.
Il cancello, però, vale solo per i modelli chiusi. I modelli open weight, i cui pesi si possono scaricare ed eseguire in locale, si avvicinano sempre più a quelli di frontiera e possono essere privati delle protezioni con una tecnica chiamata abliteration, che neutralizza la capacità del modello di rifiutare le richieste. Secondo una ricerca del centro NCITE, sostenuto dal Dipartimento della sicurezza interna statunitense, su Hugging Face si contano oltre 6.000 modelli “abliterati”, contro circa 600 nel 2024. Strumenti come Heretic automatizzano il processo di rimozione delle protezioni in pochi minuti.
Il risultato è un sistema in cui chi difende viene messo sotto pressione da più direzioni nello stesso momento.
C’è anzitutto l’AI che cerca falle per conto dei criminali. Il gruppo cinese Storm-0940 ha usato ARTEX, un framework di test di penetrazione basato su agenti AI, per generare tra il 10 e il 14 ottobre oltre 151.000 tentativi di accesso contro 327 account di otto organizzazioni.
C’è poi l’AI che lavora per i difensori. PHP2Shell, una delle falle più importanti per gravità e numero dei bersagli, è stata scoperta il 1° agosto da Ryan Austin della società Calif con un modello di OpenAI e, in modo indipendente, da Wiz, società di Google, con modelli di Google e OpenAI. È la parte buona della storia, che ha però un effetto collaterale: un’ondata di correzioni che le organizzazioni non riescono ad assorbire. Microsoft attribuisce all’uso dell’AI la crescita dei suoi aggiornamenti, passati da 415 ad agosto a 972 a settembre e a 1.413 a ottobre. Agli amministratori suggerisce di raggrupparli in coorti di rischio, insiemi omogenei per livello di rischio, precisando però che sono “un punto di partenza, non una decisione finale”. Secondo il Data Breach Investigations Report 2026 di Verizon, il tempo mediano per correggere una vulnerabilità già sfruttata è salito da 32 a 43 giorni, invece di scendere come sarebbe necessario.
Il terzo fronte è quello che riguarda tutti. Ogni patch rivela dove si trovava il difetto. L’analisi differenziale tra il codice vecchio e quello corretto per usata individuare la falla un tempo richiedeva giorni o settimane di lavoro esperto. Oggi lo fa un modello in pochi minuti o poche ore. In una ricerca di Anthropic, Claude Mythos Preview ha trasformato 18 patch di Firefox in 8 exploit funzionanti, il primo in meno di un’ora dalla pubblicazione della correzione. Ha inoltre prodotto prove di concetto per 18 bug del kernel Windows su 21, la più rapida in 31 minuti, a un costo di circa 2.000 dollari ciascuna. Il progetto Zero Day Clock stima per il 2026 un intervallo medio inferiore alle 24 ore tra la pubblicazione di una vulnerabilità e il primo exploit, contro circa 53 giorni nel 2024. Per PHP2Shell la CISA ha confermato lo sfruttamento cinque giorni dopo il rilascio delle correzioni.
Su questo terreno non giocano soltanto i vendor e le aziende di sicurezza. Gioca ogni organizzazione che abbia un server web, un gestionale o un controller collegato alla rete. Quando la patch esiste e non viene applicata, la finestra di esposizione non si misura più in settimane, ma in ore. Ed è un grande problema.
Come affrontare i prossimi mesi
Il 22 giugno le agenzie dei Five Eyes, l’alleanza tra le agenzie di intelligence di Stati Uniti, Regno Unito, Australia, Canada e Nuova Zelanda, hanno scritto ai vertici aziendali: “La tempistica non è di anni, è di mesi” (qui il documento). Le priorità indicate sono ridurre la superficie esposta, accelerare le patch e sostituire i sistemi non più supportati. Già a maggio l’NCSC britannico invitava a prepararsi a una “ondata di patch”, con aggiornamenti automatici dove possibile e priorità ai sistemi perimetrali. Avvertiva anche che trovare più vulnerabilità non migliora la sicurezza se manca un processo per correggerle rapidamente.
Jason Clinton, vice CISO di Anthropic, ha scritto il 22 ottobre: “Responsabili della sicurezza, non sprecate mai una crisi: andate dai vostri consigli di amministrazione e chiedete aiuto adesso. Non per l’AI, ma per le difese di base”.
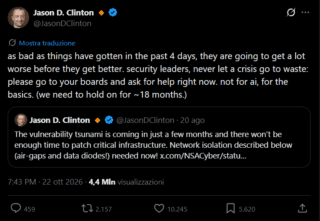
Gli esempi di ottobre gli danno ragione. I frigoriferi francesi non sono caduti per un’AI, ma per dispositivi fuori supporto esposti in rete con password banali. L’attacco a Binance, secondo l’azienda, è partito dal portatile compromesso di uno sviluppatore che custodiva chiavi per autorizzare pagamenti.
Clinton aggiunge poi che “dobbiamo tenere duro per 18 mesi”. Dopodiché, secondo lui, le capacità di cybersecurity che oggi sono accessibili attraverso modelli di frontiera e con un costo elevato, entreranno in modelli più piccoli ed economici che gli sviluppatori potranno usare per individuare le vulnerabilità mentre scrivono il codice, prima ancora di rilasciarlo. Una situazione che chiama “vulnzero”, cioè zero vulnerabilità.
Sarà, ma intravediamo due problemi:
- se quelle capacità diventeranno appannaggio di tutti, saranno anche nelle mani dei criminali;
- tutto il software già in produzione rimarrà da patchare.
La lezione del mese, però, non sta quindi in un nuovo miracoloso prodotto da adottare. Sta nel sapere quali sistemi si hanno in produzione, chi li gestisce e quanto ci vuole per aggiornarli.
Chi non lo sa oggi lo scoprirà alla prossima falla critica. E a ottobre ne sono state pubblicate circa cinquanta al giorno.
Rischiamo, insomma, che Ottobre non sarà ricordato come il mese nero della cybersecurity, ma come il più tranquillo tra tutti i mesi che verranno. E non è una bella situazione.


