Da oggi l’omessa sicurezza nei sistemi di IA è reato, e l’impresa ne risponde. Avete aggiornato il modello 231?
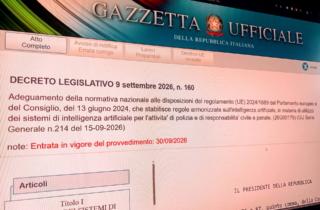
È entrato ufficialmente in vigore oggi il decreto legislativo 9 settembre 2026, n. 160 che ha adeguato una parte della normativa nazionale alle disposizioni previste dall’AI Act, il regolamento UE 2024/1689 del Parlamento europeo e del Consiglio del 13 giugno 2024.
Il decreto legislativo è focalizzato a disciplinare due aspetti specifici della materia che riguardano da un lato l’utilizzo dei sistemi di IA nell’attività di polizia con finalità di contrasto, dall’altro introduce una serie di norme in ambito civilistico e penalistico, relative alla realizzazione e all’impiego illecito di sistemi di IA e al risarcimento del danno da essi cagionato.
Intelligenza artificiale e attività della Polizia
Il Titolo I del decreto ribadisce le nozioni del regolamento europeo AI Act. Definisce in particolare i sistemi AI, le pratiche vietate, cosa si intende per sistema ad alto rischio, quali sono i dati operativi sensibili, seguendo in linea generale con i concetti che hanno ispirato il regolamento stesso, ovvero il principio antropocentrico, la proporzionalità, la non discriminazione e la sorveglianza umana.
Definisce inoltre, in termini nuovi, e vieta l’attività di scraping “non mirato” ovvero la possibilità di alimentare banche dati biometriche attraverso una raccolta massiva e indiscriminata di immagini prese dal web o da telecamere di videosorveglianza. Pertanto il decreto sancisce che l’utilizzo indiscriminato di tecnologie di riconoscimento facciale è incompatibile con il regolamento AI Act.
Fermo restando il divieto per l’utilizzo indiscriminato il decreto consente alle forze dell’ordine per casi specifici l’utilizzo dell’IA per il trattamento dei dati biometrici e, in particolare, al riconoscimento facciale.
Il decreto distingue tra categorizzazione dei dati biometrici, identificazione biometrica remota in tempo reale e riconoscimento facciale effettuato successivamente. Per l’identificazione in tempo reale vengono previste specifiche garanzie e un sistema di autorizzazione preventiva affidato al procuratore della Repubblica, con possibilità di intervento urgente da parte del questore o dei comandanti provinciali, seguito da una convalida. Questa scelta solleva tuttavia alcuni interrogativi rispetto all’AI Act europeo, che richiede l’intervento di un’autorità giudiziaria o amministrativa indipendente.
Un’importante garanzia riguarda inoltre le banche dati biometriche: quelle utilizzate per il confronto devono essere create per la singola autorizzazione e successivamente cancellate, evitando la formazione progressiva di archivi permanenti di riconoscimento facciale. Per il riconoscimento facciale a posteriori sono invece previste regole differenti a seconda che si cerchi un indiziato già individuato oppure si debba identificare una persona ancora sconosciuta dopo la commissione di un reato.
Infine, per luoghi ed eventi a rischio viene previsto un sistema di videosorveglianza in due fasi, nel quale il riconoscimento biometrico può essere attivato soltanto dopo la commissione di un reato. In pratica le immagini vengono in ogni caso acquisite durante l’evento, ma la loro elaborazione con tecnologie AI ai fini del riconoscimento facciale avviene solo se vi è un conclamata necessità ai fini giuridici. Per l’applicazione pratica di queste garanzie occorrerà comunque attendere i successivi decreti ministeriali.
Diritto penale, processuale penale e responsabilità civile
Il Titolo II del decreto introduce importanti novità sia nel diritto penale e processuale penale sia nella responsabilità civile connessa all’utilizzo dell’intelligenza artificiale. Sul piano penale viene introdotto un nuovo reato relativo all’omessa adozione delle misure di sicurezza nei sistemi di IA e alla loro alterazione illecita, con particolare riferimento ai sistemi ad alto rischio
. La disciplina comprende diverse ipotesi, tra cui l’omissione delle misure di sicurezza, l’alterazione dei sistemi e alcune forme colpose, prevedendo inoltre una specifica responsabilità per l’utilizzatore professionale che ometta intenzionalmente la necessaria sorveglianza umana.
Sul piano processuale viene disciplinata l’identificazione biometrica remota in tempo reale nell’ambito dei procedimenti penali, prevedendo in questo caso l’autorizzazione del giudice per le indagini preliminari su richiesta del pubblico ministero. Si crea così una distinzione rispetto alle attività di prevenzione, dove l’autorizzazione può essere affidata al pubblico ministero. Il secondo aspetto riguarda il risarcimento dei danni provocati attraverso sistemi di IA. Il decreto sceglie di intervenire soprattutto sulle regole processuali, senza creare una nuova disciplina generale della responsabilità civile.
Tra le principali novità vi sono la possibilità di ottenere l’esibizione delle prove relative al funzionamento del sistema, una presunzione relativa del rapporto di causalità in determinate circostanze, la precisazione che la conformità all’AI Act non esclude automaticamente la responsabilità e la possibilità di agire direttamente contro l’assicuratore.
Impatti sul D.Lgs. 231/2001
Il decreto interviene infine sul sistema della responsabilità amministrativa degli enti previsto dal D.Lgs. 231/2001, ampliando il catalogo dei reati che possono determinare la responsabilità dell’impresa. Interviene quindi solo sul piano processuale, lasciando alla disciplina generale di responsabilità civile l’individuazione della regola sostanziale applicabile ai danni da IA.
Viene introdotto un nuovo articolo, il 25-vicies, dedicato specificamente ai reati commessi attraverso sistemi di intelligenza artificiale. La responsabilità dell’ente viene collegata, in particolare, al nuovo reato relativo all’omessa adozione delle misure di sicurezza e all’alterazione illecita dei sistemi di IA e al reato di illecita diffusione di contenuti generati o alterati mediante l’intelligenza artificiale.
Questa scelta rende immediatamente riconoscibile il rischio legato all’IA all’interno dei modelli organizzativi delle imprese. Le aziende che sviluppano, commercializzano o utilizzano professionalmente sistemi di IA ad alto rischio dovranno quindi aggiornare i propri modelli di organizzazione, gestione e controllo, introducendo procedure specifiche per prevenire questi reati.
Particolare attenzione dovrà essere dedicata alle misure tecniche di sicurezza, alla sorveglianza umana e alla tracciabilità delle attività svolte sui sistemi. Dovranno inoltre essere previste procedure per controllare la produzione e la diffusione di contenuti sintetici, così da ridurre il rischio di illeciti.
Un elemento significativo è che la responsabilità può derivare anche da omissioni colpose nella gestione del rischio tecnologico, rafforzando il principio della cosiddetta “colpa di organizzazione” tipico del sistema 231. In caso di illeciti le imprese dovranno quindi essere in grado di dimostrare non soltanto di avere adottato formalmente determinate regole, ma anche di averle applicate concretamente.


