Docker lancia le Cloud Sandboxes: microVM isolate per far girare agenti AI in cloud
Il problema odierno degli agenti IA autonomi è dove possano arrivare mentre generano codice. Un agente incaricato di modificare un progetto, installare dipendenze o eseguire test ha bisogno di un ambiente operativo sufficientemente ampio per agire in autonomia, ma ogni permesso aggiuntivo può diventare una superficie d’attacco, soprattutto quando il modello interpreta in modo imprevisto istruzioni, file o strumenti disponibili.
È da questa tensione tra autonomia e controllo che nasce Docker Cloud Sandboxes, annunciato da Docker al WeAreDevelopers World Congress North America di San José. La nuova infrastruttura estende nel cloud il modello delle Docker Sandboxes basate su microVM, consentendo di spostare l’esecuzione di un agente dal PC dello sviluppatore a risorse gestite da Docker con un comando. L’obiettivo è soprattutto gestire attività che possono durare ore, senza lasciare impegnato il computer locale.
Il dettaglio architetturale più importante riguarda proprio la differenza tra un container e un vero meccanismo di contenimento. Docker ha mostrato durante la presentazione come un agente Claude avviato all’interno di un normale container possa, in determinate configurazioni, individuare elementi presenti sul sistema host. Un punto particolarmente delicato è il socket Docker montato nel container, visto che se è raggiungibile può offrire all’agente una strada per interagire con risorse esterne all’ambiente nel quale dovrebbe essere confinato.
La posizione di Docker è che un container continua a fare correttamente il lavoro per cui è stato progettato, ma isolamento applicativo e containment di un agente autonomo sono problemi differenti. Le Docker Sandboxes affrontano questa seconda esigenza eseguendo l’agente all’interno di una microVM, introducendo così una barriera più vicina a quella di una macchina virtuale completa. Nel test mostrato da Docker, l’agente riesce a individuare il socket Docker ma non può utilizzarlo per uscire dal perimetro della sandbox.
Il passaggio al cloud aggiunge un secondo livello pratico. Cloud Sandboxes utilizza compute gestito da Docker e permette di avviare ambienti isolati in poche centinaia di millisecondi, con fatturazione al secondo. Sono disponibili policy di rete, gestione dei secret, configurazione dell’agente e gateway CloudMCP, mentre le attività possono continuare anche quando il laptop viene spento. Docker prevede inoltre la possibilità di passare dal lavoro locale a quello cloud mantenendo lo stesso modello di sandbox.
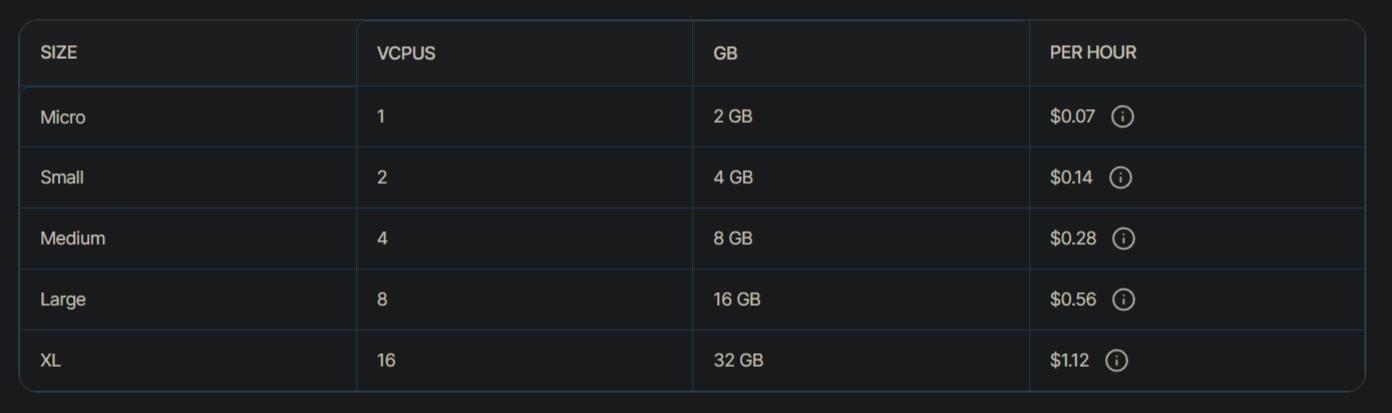
Il listino parte da 0,07 dollari l’ora per una configurazione Micro con 1 vCPU e 2 GiB di memoria e arriva a 1,12 dollari per un’istanza XL con 16 vCPU e 32 GiB. Il calcolo è effettuato al secondo e una sandbox in pausa non genera costi di calcolo; i costi dell’inferenza presso il provider del modello rimangono invece separati.
Docker sta inoltre lavorando sul problema della portabilità. I nuovi Kits vengono distribuiti come immagini OCI e possono incorporare workload, strumenti, configurazioni, credenziali, accesso alla rete e istruzioni per l’agente. Il ricorso a uno standard aperto come OCI riduce il rischio che l’ambiente preparato per un agente rimanga legato a un formato proprietario.
La sandbox, tuttavia, rappresenta soltanto il livello infrastrutturale. Docker stessa distingue tra il confine deterministico imposto dalla microVM e le policy che devono stabilire cosa un agente sia autorizzato a fare. È una distinzione cruciale per l’IA agentica, dal momento che isolare l’esecuzione impedisce a un agente di oltrepassare fisicamente determinati confini, mentre governance, autorizzazioni, osservabilità e controllo degli strumenti devono stabilire quali azioni siano legittime all’interno di quei confini.


