Microsoft presenta ISOC, il suo SOC agentico integrato in Defender
Microsoft sta ridisegnando il modo in cui le aziende possono gestire un Security Operations Center, partendo dal problema che mentre gli attaccanti utilizzano l’IA per aumentare velocità, automazione e scala delle operazioni, molte strutture di sicurezza continuano a lavorare attraverso un mosaico di strumenti separati. Il risultato è che gli analisti devono continuamente ricostruire il contesto di un incidente, correlare informazioni provenienti da piattaforme diverse e coordinare manualmente le attività di risposta.
È in questo scenario che Microsoft ha annunciato la public preview dell’Integrated Security Operations Center (ISOC) all’interno di Microsoft Defender. La nuova proposta riunisce in un’unica esperienza XDR, SIEM, threat intelligence, automazione e funzionalità di IA, con l’obiettivo di valorizzare gli investimenti già effettuati dai clienti che utilizzano determinate offerte Microsoft Defender Suite, Microsoft 365 E5 ed E7.
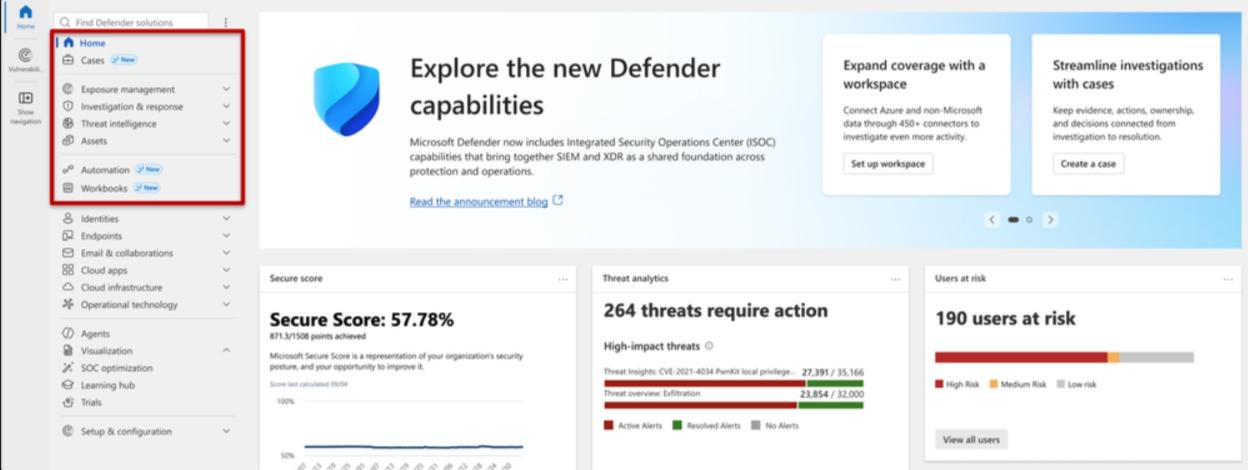
Il cambio di approccio è significativo soprattutto sul piano architetturale. Invece di considerare protezione degli endpoint, identità, applicazioni SaaS, posta elettronica, cloud e attività del SOC come domini separati, ISOC punta a costruire un livello operativo comune. Microsoft Defender diventa così il punto nel quale confluiscono segnali e dati provenienti dalle diverse superfici di attacco, creando il contesto necessario per le attività di detection, investigation e response.
Dal SIEM tradizionale a un SOC integrato
Uno degli elementi più interessanti è l’integrazione delle capacità SIEM direttamente in Microsoft Defender. Per i clienti idonei, le funzionalità di security operations vengono rese disponibili senza la necessità di impostare separatamente una tradizionale piattaforma SIEM. Il vantaggio potenziale riguarda soprattutto la riduzione della frammentazione, con gli analisti che possono lavorare sugli stessi dati e sugli stessi incidenti utilizzando un ambiente operativo condiviso.
La copertura parte dai dati già presenti nell’ecosistema Microsoft. Sono inclusi, tra gli altri, i log di Defender for Endpoint, Defender for Office 365, Defender for Identity, Defender for Cloud Apps e Defender for Cloud, insieme ai log di Entra Identity Protection, Azure Activity e Office 365 Activity. Anche la conservazione dei dati viene estesa. Durante la public preview sono previsti 30 giorni di retention inclusa per i dati Microsoft Defender, mentre dal 15 novembre 2026 il periodo salirà a 90 giorni e comprenderà anche Azure Activity e Office 365 Activity per i clienti interessati dal beneficio.
Dal primo ottobre, inoltre, sarà possibile ampliare la visibilità attraverso oltre 500 connector utilizzando un modello di ingestione pay-as-you-go da 2,40 dollari per GB, con prezzi regionali e condizioni che possono variare.
L’IA entra nella gestione operativa
La parte forse più importante di ISOC riguarda però il passaggio dall’automazione tradizionale a un modello nel quale anche gli agenti IA possono diventare componenti operative del SOC. Microsoft parla esplicitamente di una base per la agentic security con lo scopo di mettere a disposizione di persone e agenti lo stesso contesto, riducendo il tempo necessario per comprendere un incidente e decidere quali azioni intraprendere.
La nuova esperienza Cases è centrale in questa strategia. Gli incidenti, le attività assegnate agli analisti, la collaborazione tra team, le automazioni, i riepiloghi generati dall’IA e gli elementi di governance vengono raccolti in uno spazio condiviso. In prospettiva, questo significa poter seguire l’intero ciclo di vita di un incidente senza spostarsi continuamente tra strumenti differenti.
A questo si aggiungono i Workbooks, attraverso cui i team possono costruire dashboard personalizzate per visualizzare in tempo reale l’attività del SOC, individuare trend, monitorare gli indicatori di performance e produrre report destinati anche ai responsabili della sicurezza e al management. Particolarmente interessante è poi la generazione dei playbook attraverso il linguaggio naturale. L’analista può descrivere ciò che vuole ottenere e utilizzare l’IA per creare e orchestrare il relativo workflow di automazione, con l’obiettivo di ridurre le operazioni manuali e accelerare la risposta.
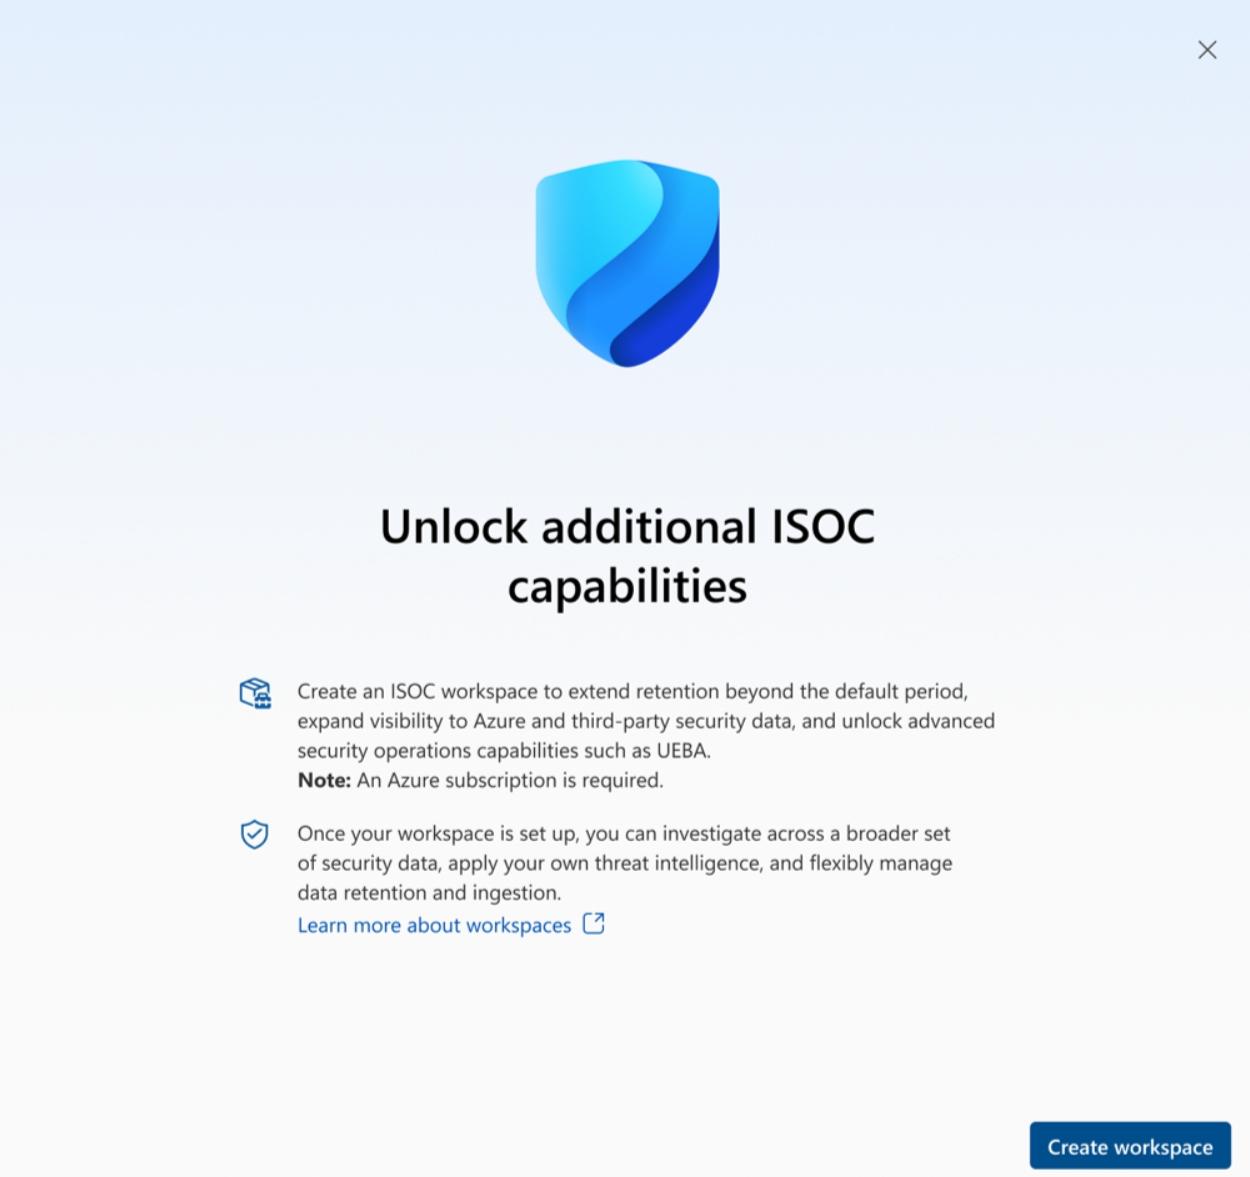
Le funzionalità più avanzate richiedono tuttavia un ISOC workspace dedicato. È questo il livello necessario per estendere l’ingestione dei dati e accedere a capacità come UEBA, ulteriori connector del Content Hub, repository per ambienti CI/CD e threat intelligence. Microsoft prevede infine di ampliare progressivamente il perimetro del beneficio, consentendo alle organizzazioni di partire dai dati già disponibili in Defender e aggiungere successivamente nuove fonti e funzioni in base alle esigenze operative.
(Immagine in apertura: Shutterstock)


