F5 Workforce AI Security governa l’uso dell’AI da parte di dipendenti e agenti
F5 ha annunciato il lancio di Workforce AI Security, una nuova soluzione all’interno della F5 AI Security Platform che offre alle organizzazioni visibilità e controllo delle policy sulle attività di AI della forza lavoro, compresi l’utilizzo dell’AI da parte dei dipendenti e le azioni intraprese dagli agenti per conto degli utenti.
L’uso dell’AI da parte dei dipendenti all’interno delle aziende è ormai andato ben oltre i semplici prompt e le query. Gli assistenti AI e gli agenti di coding possono ora accedere ai sistemi aziendali, utilizzare strumenti, manipolare i dati e intraprendere azioni utilizzando le autorizzazioni concesse dai propri utenti.
Secondo l’F5 2026 State of Application Strategy Report, il 66% delle organizzazioni consente già all’AI di modificare automaticamente policy e configurazioni. Man mano che i dipendenti delegano più lavoro all’AI, gli agenti possono anche ottenere l’accesso ai dati, alle autorizzazioni e ai sistemi aziendali. In effetti, l’AI può agire con un’autorità delegata e per i team di sicurezza ciò significa regolare anche ciò che l’AI è autorizzata a fare per loro conto.
“I dipendenti non si limitano più a porre domande all’intelligenza artificiale. Affidano il lavoro ad agenti AI in grado di accedere ai sistemi aziendali, utilizzare strumenti e modificare i dati per conto loro” ha affermato Kunal Anand, Chief Product Officer di F5. “Workforce AI Security applica guardrail basati sugli intenti lungo il percorso di rete per comprendere il contesto delle interazioni con l’intelligenza artificiale e applicare le policy prima che si verifichino azioni rischiose. Con questa nuova soluzione, la F5 AI Security Platform offre alle organizzazioni un unico set di controlli sia su come la propria forza lavoro utilizza l’AI, sia su come la sviluppano e la implementano, ovunque venga eseguita”.
Controllo sull’AI della forza lavoro e sull’attività degli agenti
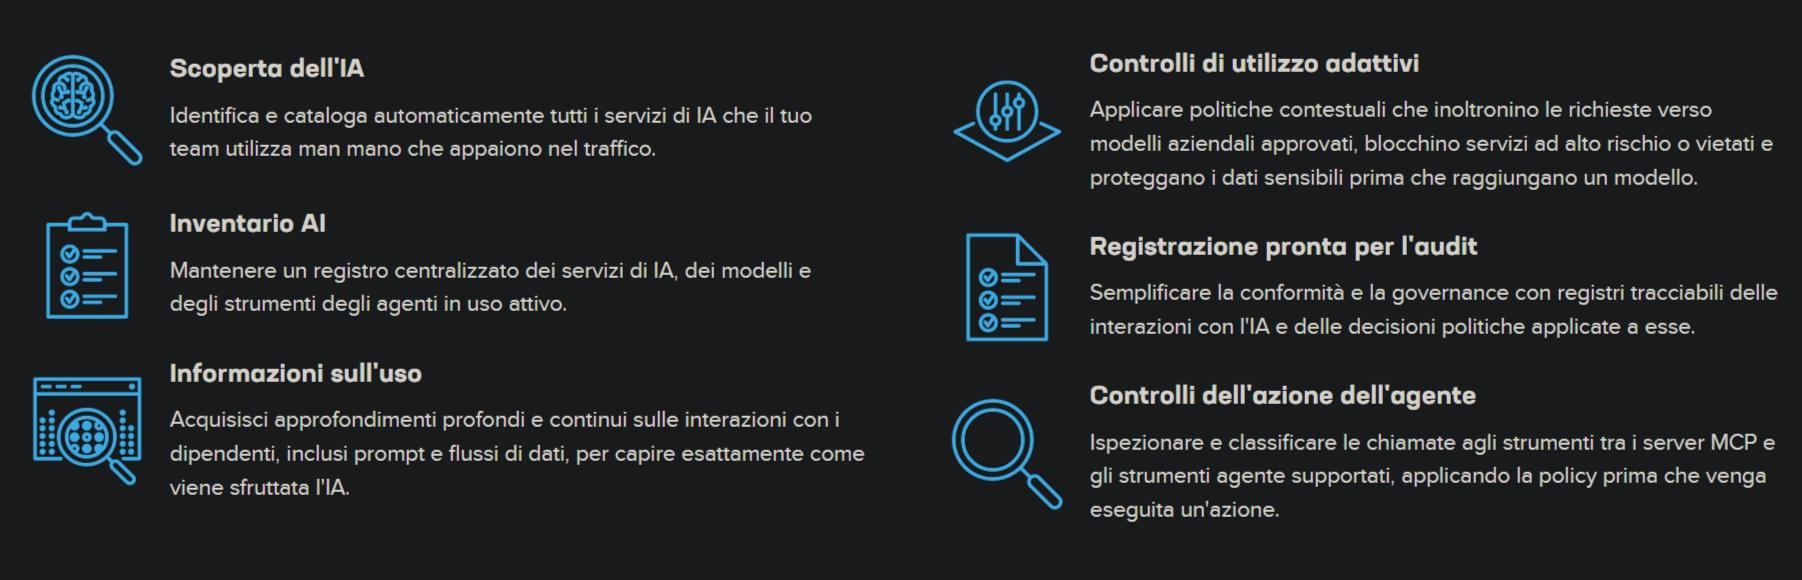
F5 Workforce AI Security è progettata per fornire visibilità e applicazione delle policy sulle attività di AI della forza lavoro, dai dipendenti che accedono ai servizi di AI agli agenti che compiono azioni per loro conto. Al momento della disponibilità, le funzionalità previste includeranno:
- Gestire l’uso dell’AI da parte della forza lavoro. Individuare i servizi di AI utilizzati tramite browser e strumenti di sviluppo e applicare controlli in base al servizio, al livello di licenza, all’upload dei file e alle policy sui dati
- Comprendere l’identità e l’intento. Attribuire le interazioni con l’AI a utenti e agenti e acquisire il contesto, inclusi l’intento, il rischio e le decisioni relative alle policy, per supportare l’applicazione delle policy e il loro audit
- Controllare le azioni degli agenti prima dell’esecuzione. Ispezionare e classificare le richieste di tool sui server MCP e sugli strumenti degli agenti supportati, applicando policy per consentire, bloccare o modificare le azioni in base all’identità, al rischio di accesso e all’esposizione di dati sensibili prima che vengano eseguite
- Applicare le policy lungo il percorso di interazione. Applicare controlli basati su browser, CLI, agenti di coding, client MCP e agent harness, inclusi gli strumenti sviluppati internamente che accedono alle API dei modelli pubblici, senza richiedere un ulteriore endpoint client e con una perfetta integrazione negli ambienti SASE esistenti


