I trend della tecnologia nel settore pubblico in una survey di Gartner
Secondo Gartner, nel 2026 CIO e responsabili IT del settore pubblico dovranno affrontare contemporaneamente la diffusione dell’IA agentica, l’evoluzione delle minacce informatiche e la necessità di ripensare profondamente il modo in cui la tecnologia viene organizzata e resa disponibile all’interno delle amministrazioni.
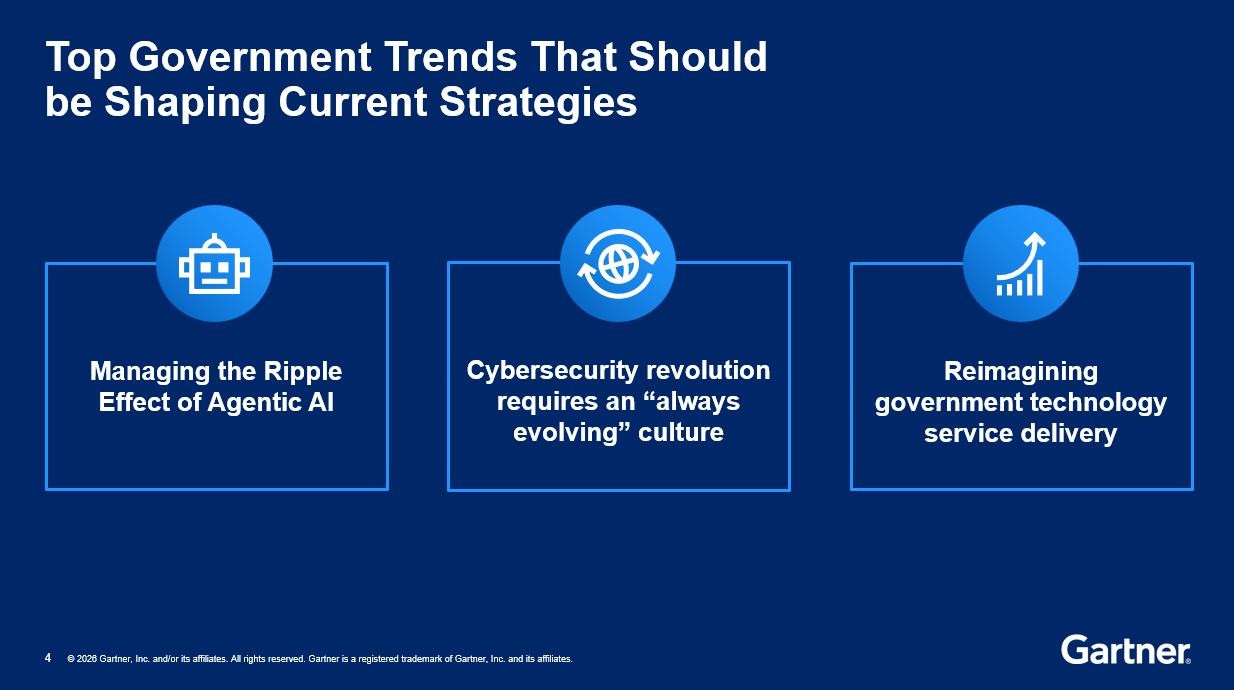
Il primo fenomeno da tenere sotto osservazione è l’espansione dell’IA agentica. Dopo una fase caratterizzata soprattutto da sperimentazioni e progetti pilota, gli agenti IA stanno entrando progressivamente nei processi operativi delle organizzazioni pubbliche. Possono assistere gli operatori, automatizzare attività ripetitive, supportare il processo decisionale e contribuire allo sviluppo del software, oltre a rendere più immediate alcune interazioni con cittadini e imprese.
Per Gartner, tuttavia, il passaggio all’IA agentica non può essere affrontato come un semplice progetto IT. Il vero cambiamento riguarda l’organizzazione del lavoro e la gestione dei processi. Un agente capace di eseguire autonomamente determinate attività richiede infatti autorizzazioni precise, dati affidabili, identità digitali, meccanismi di supervisione e criteri chiari per stabilire quando può agire senza intervento umano.
Diventa quindi fondamentale costruire una governance dell’IA basata sui risultati. Le amministrazioni dovrebbero definire roadmap legate a obiettivi misurabili e stabilire indicatori capaci di verificare il valore prodotto dagli investimenti. In assenza di questo passaggio, il rischio è replicare anche nel settore pubblico uno dei problemi già emersi nell’adozione aziendale dell’IA, introducendo nuovi strumenti senza modificare realmente processi e modalità operative.
Il secondo trend riguarda la cybersecurity, che secondo Gartner deve trasformarsi da funzione relativamente statica a capacità continuamente adattiva. L’accelerazione dell’IA, le tensioni geopolitiche e lo sviluppo del calcolo quantistico stanno infatti modificando rapidamente il panorama delle minacce, rendendo meno efficace un modello fondato esclusivamente su controlli periodici e conformità normativa.
L’IA contribuisce infatti a ridurre il tempo necessario agli attaccanti per individuare e sfruttare vulnerabilità. Parallelamente, la prospettiva del quantum computing introduce un problema di lungo periodo per la protezione delle informazioni sensibili, soprattutto quelle che devono rimanere riservate per molti anni. Per una pubblica amministrazione, dove vengono gestiti dati personali, fiscali, sanitari e relativi a infrastrutture critiche, il tema assume una rilevanza particolare.
Gartner indica quindi la necessità di automatizzare, dove possibile, le operazioni di sicurezza e aumentare la visibilità sulla catena di fornitura digitale. Un altro elemento chiave è la crypto-agility, ovvero la capacità di modificare rapidamente algoritmi e meccanismi crittografici senza dover riprogettare interamente i sistemi. Prepararsi alla crittografia post-quantistica diventa così una componente della pianificazione tecnologica, insieme a una gestione più rigorosa della sovranità dei dati e dei rischi legati ai fornitori esterni.
Il terzo cambiamento interessa direttamente l’organizzazione dell’IT pubblico. La crescente disponibilità di tecnologie avanzate e la domanda di competenze digitali stanno mettendo in discussione i modelli tradizionali con cui le amministrazioni forniscono servizi tecnologici alle proprie strutture.
Il modello futuro, secondo Gartner, dovrà essere più flessibile e distribuire competenze digitali e di IA all’interno dell’organizzazione, mantenendo però responsabilità e controllo centralizzati dove necessario. Questo implica una trasformazione della forza lavoro, con programmi di formazione destinati a rendere i dipendenti più autonomi nell’utilizzo dell’IA e degli strumenti digitali.
Un sondaggio Gartner condotto nel gennaio 2026 su 1.219 CIO e responsabili IT evidenzia proprio questa priorità, mostrando come il 78% degli intervistati appartenenti al settore governativo preveda di investire nelle proprie persone per sostenere le principali iniziative tecnologiche.
La questione delle competenze diventa quindi inseparabile da quella dell’innovazione. Acquistare piattaforme e introdurre nuovi strumenti non è sufficiente se l’organizzazione non dispone delle professionalità necessarie per governarli, integrarli nei processi e valutarne l’impatto. Per la PA questo significa investire contemporaneamente in alfabetizzazione sull’IA, aggiornamento delle competenze, nuovi modelli operativi e maggiore flessibilità organizzativa, mentre i responsabili IT dovranno mantenere un equilibrio sempre più delicato tra velocità dell’innovazione, sicurezza, accountability e qualità dei servizi pubblici.
(Immagine in apertura: Shutterstock)


